Der Pradeo-Blog
Mobile Security entschlüsselt
Fachanalysen, Bedrohungswarnungen, Compliance und Best Practices, um immer einen Schritt voraus zu sein.
87 Artikel
Digitale Evolution und Cybersicherheit: Die Herausforderungen des Jahres 2025 vorhersehen
Jahr für Jahr wird die Cybersicherheit zunehmend zu einer unverzichtbaren Säule der digitalen Ökosysteme und das Jahr 2025 wird da keine Ausnahme machen.
NIS2-Richtlinie: Welche Vorgaben gelten für mobile Anwendungen und deren Nutzung?
Im Oktober 2024 ist die europäische NIS2-Richtlinie in Kraft getreten, um kritische Infrastrukturen besser vor Cyberangriffen zu schützen.
Strava: Wenn eine einfache Fitness-App zu einer Gefahr für die nationale Sicherheit wird
Strava ermöglichte es Journalisten, die zukünftigen Bewegungen politischer Persönlichkeiten wie Emmanuel Macron, Joe Biden und Wladimir Putin vorauszusehen.
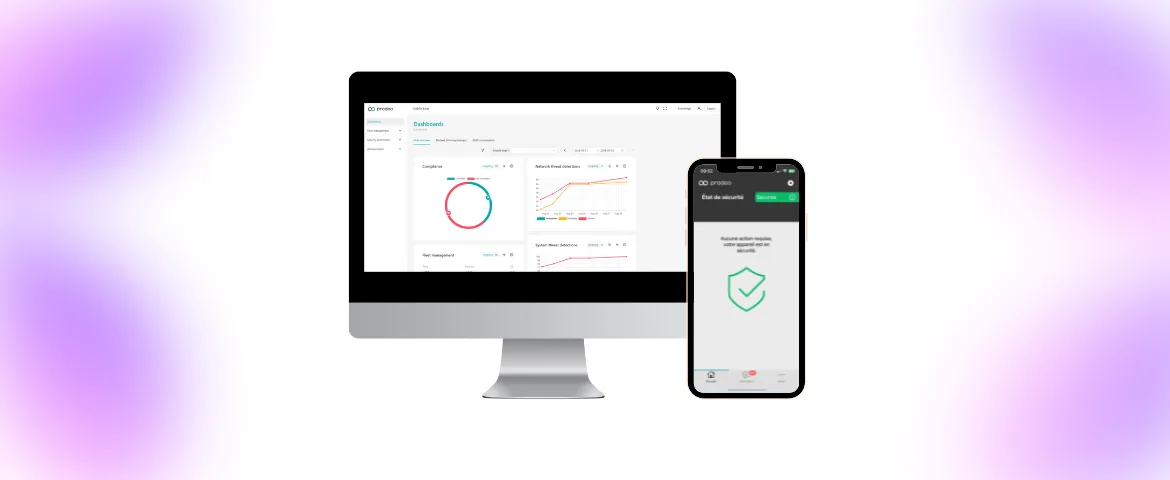
Diesen Sommer hat Pradeo Security einen neuen Look erhalten!
Wir haben die Sommerzeit genutzt und unserer mobilen Sicherheitslösung ein neues Update miteinem neuen Look verpasst.
Eindringliche Anwendungen | Die Verdachtsliste - Teil 2
Eine eindringliche Anwendung ist eine Art von mobiler Anwendung, die umfassend personenbezogene Daten der Benutzer sammelt, oft ohne deren volle Kenntnis oder informierte Zustimmung. Diese Anwendungen sind darauf ausgelegt, eine große Menge an Daten zu sammeln, von Kontaktdaten und Nachrichten bis hin zu Fotos und Standortinformationen, unter anderem.
Pegasus: Erklärung und Empfehlungen
Das aktuelle Wiederaufleben der Spionagesoftware Pegasus wirft ein Schlaglicht auf ein grundlegendes Problem, das mobile Geräte seit Jahren mit sich bringen: Wie privat können mobile Daten sein?
Die Öffnung der App Stores: Welche Auswirkungen hat sie auf die Anwendungssicherheit?
Erfahren Sie mehr über die Auswirkungen der Öffnung der App-Stores auf die Anwendungssicherheit. Das Gesetz über digitale Märkte (DMA), das im März 2024 in Kraft tritt, könnte auch Cyberkriminellen zugutekommen.
Cybersicherheitstrends und Prognosen für 2024
Obwohl die Vorbereitung auf das neue Jahr einer der wichtigsten Aspekte effektiver Cybersicherheit in Unternehmen ist, kann es schwierig sein, für das kommende Jahr zu planen, da es so viele Unbekannte gibt. Um Sie bei der Planung des neuen Jahres zu unterstützen, gibt unser CEO Clement SAAD einen Ausblick auf die Trends und Prognosen zur mobilen Sicherheit im Jahr 2024.
Quishing: Wenn ein QR-Code zur Falle wird
Quishing, das Ausnutzen von QR-Codes, ist eine wachsende Bedrohung. Hinter der scheinbaren Einfachheit von QR-Codes verbergen sich Angreifer, die das Vertrauen in diese allgegenwärtigen Codes ausnutzen.
Temu, was kann man aus dieser neuen Kontroverse mitnehmen?
Nach Tiktok und Whatsapp reiht sich nun auch Temu in die Liste der Anwendungen mit kontroversem Verhalten ein. Was können wir aus diesem x-ten Fall lernen?
SpyNote-Malware zielt jetzt auf Bankanwendungen ab
Seit Juni wurde ein Anstieg von SpyNote-Infektionen gemeldet, die auf Bankanwendungen abzielen. Eine neue Version der Spyware, die über E-Mail-Phishing- oder Smishing-Kampagnen (per SMS) verbreitet wird, ist nun speziell auf Bankbetrug ausgerichtet.
Zwei mit China in Verbindung gebrachte Spyware im Google Play Store gefunden
Diese Woche entdeckte unsere Engine zwei Spyware-Programme, die sich im Google Play Store versteckten und bis zu 1,5 Millionen Nutzer betrafen.
Bleiben Sie über die neuesten Bedrohungen informiert
Erhalten Sie die Analysen und Warnungen von Pradeo zur mobilen Sicherheit direkt in Ihr Postfach.
Newsletter abonnieren