Das geforderte Sicherheitsniveau Ihrer Apps mühelos sicherstellen
Demo vereinbarenDerzeit weisen 3 von 4 mobilen Anwendungen Sicherheitslücken auf, und 95 % von ihnen zeigen unerwartetes Verhalten. KI-generierter Code, Drittanbieter-Bibliotheken, Werbe-SDKs: Anwendungen enthalten immer mehr Komponenten, deren Verhalten niemand geprüft hat. Das Mobile Application Security Testing von Pradeo zeigt, was Ihre eigenen wie fremde Anwendungen tatsächlich tun – allein anhand ihres Binärcodes.
Nicht konformes Verhalten aufdecken
MAST analysiert das Binary Ihrer Anwendungen und ihrer eingebundenen Bibliotheken und gleicht ab, was sie tatsächlich tun, mit Ihrer Sicherheitsrichtlinie.
- Datenverarbeitung und Datenabflüsse
- Netzwerkverbindungen und Tracker
- Eingebundene Bibliotheken und Schwachstellen
Analyse nach Maß
Prüfen Sie die von Dienstleistern für Sie entwickelten Anwendungen ebenso wie öffentliche Anwendungen, die auf Ihren Geräten eingesetzt werden sollen. Auditieren Sie sie mit wenigen Klicks oder integrieren Sie die Analyse in Ihre CI/CD-Pipeline.
- Von Dritten entwickelte Anwendungen
- Öffentliche Anwendungen vor der Einführung
- Integration in Ihre CI/CD-Pipeline
Steuerung und Compliance
Prüfen Sie die Konformität jeder Anwendung mit Ihren internen und regulatorischen Anforderungen und verfolgen Sie ihre Entwicklung von Version zu Version.
- Priorisierte Abweichungen
- Vergleich der Berichte zwischen Versionen
- Einfaches Teilen zwischen Teams
Im Zeitalter der KI: eine europäische Analyse, um zu wissen, was Ihre Anwendungen mit Ihren Daten tun
Vor dem Einsatz einer Anwendung prüft das MAST von Pradeo – unabhängig vom Herausgeber –, ob sie Ihrer Sicherheitsrichtlinie entspricht.
Sicherheitsrichtlinie und regulatorische Verpflichtungen einhalten
Die Regulierung wird strenger: Die ersten Pflichten des Cyber Resilience Act gelten seit September 2026. Die Auditberichte dokumentieren die Konformität Ihrer Anwendungen.
- DSGVO, NIS2, DORA, Cyber Resilience Act
- In Europa entwickelte und gehostete Technologie
Auf Anwendungsanalyse spezialisierte KI
Diese KI wird vom Forschungsteam von Pradeo entwickelt und analysiert Ihre Anwendungen allein anhand ihrer Binärdatei.
- Automatisierte Analyse von APK- und IPA-Dateien
- Erkennung nicht konformen Verhaltens
- Erkennung von Datenabflüssen
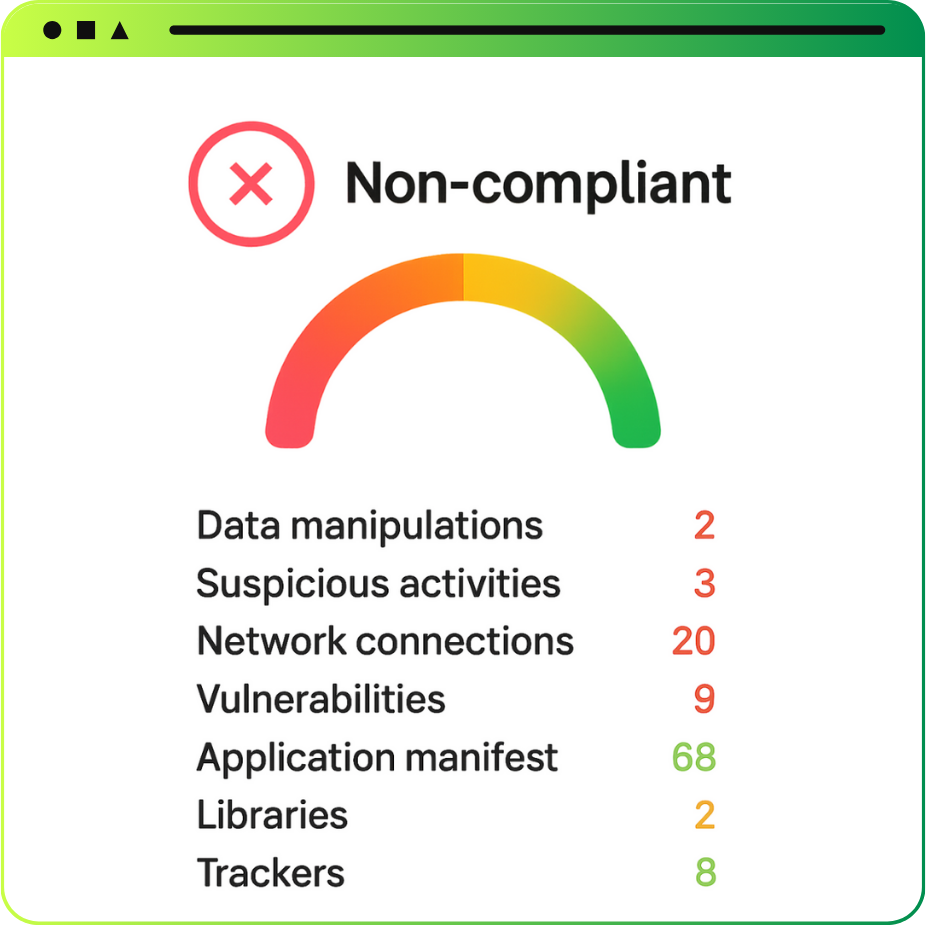
Umfassende Erkenntnisse zu:
- Allen Datenverarbeitungen (Kontakte, Medien, OS-Version …)
- Verhalten, das gegen Ihre Sicherheitsrichtlinie verstößt
- Verbindungen (Web, Mobilfunk …)
- Trackern und eingebundenen Bibliotheken
- Schwachstellen (OWASP, US-CERT …)
Einfacher Zugang zu Sicherheit
SaaS-Plattform
Die Pradeo-Plattform steht online bereit und richtet sich an CISOs, Product Owner und MSSPs. Sie ermöglicht Sicherheits- und Compliance-Audits mobiler Anwendungen – intern entwickelt oder von externen Dienstleistern.
API in der Entwicklungsumgebung
Unsere MAST-API fügt sich in Entwicklungsumgebungen ein und bindet Sicherheitstests in den Entwicklungszyklus ein. Für Organisationen, die eigene mobile Apps bauen, steigert sie die CI/CD-Leistung, ohne die Time-to-Market zu verlängern.
Vertraut von Teams, für die Sicherheit und Transparenz Priorität haben.
Bei allen App-Typen ist unser größtes Risiko die Reputation der Marke. Bei kommerziellen Anwendungen kommen Privatsphäre der Nutzenden und Finanztransaktionen hinzu. Qualität und Sicherheit des entwickelten Codes sicherzustellen war deshalb entscheidend. Mit Pradeo gelingt uns das industrialisiert und stark vereinfacht.
Wir haben uns für Pradeo entschieden, weil die SaaS-Auditlösung ausgesprochen einfach zu bedienen ist. Mit drei Klicks laden wir den Code hoch und erhalten einen Bericht auf Französisch oder Englisch. Die Berichte sind klar, gut lesbar und verständlich, und Pradeo unterstützt bei technischeren Fragen.
Wir haben mehrere Lösungen getestet und waren von der Detailtiefe der Compliance-Auditberichte von Pradeo sehr beeindruckt.
Unsere Module für Anwendungssicherheit
Pradeo bietet Lösungen für Anwendungssicherheit, mit denen jede Organisation eine auf ihre Anforderungen abgestimmte Sicherheitsstrategie umsetzen kann. Sie gliedern sich in zwei Säulen: Testen vor der Veröffentlichung und Schützen zur Laufzeit.
Static Application Security Testing (SAST)
#Web & Mobile
Schwachstellen im Quellcode finden und beheben. Priorisieren Sie sie nach Ihrem Kontext und verstehen Sie ihre Auswirkungen mithilfe von KI.
EntdeckenMobile Application Security Testing (MAST)
#Mobile
Prüfen Sie die Sicherheit Ihrer mobilen Anwendungen und der eingebundenen Bibliotheken. Nichtkonformitäten werden schnell lokalisiert und lassen sich leicht beheben.
EntdeckenApplication Shielding
#Mobile
Schützen Sie den Code Ihrer mobilen Anwendung vor Reverse Engineering und Piraterie – ohne Einbußen bei der Nutzererfahrung.
EntdeckenRuntime Application Self Protection (RASP)
#Mobile
Schützen Sie Ihre Anwendungen während der Ausführung. Erkennen Sie Angriffe in Echtzeit und reagieren Sie darauf, angepasst an risikoreiche Situationen.
EntdeckenNoch Fragen? Sehen Sie in die FAQ
Ihre Frage ist offen geblieben und Sie möchten sprechen?
Kontakt aufnehmenWas prüft ein Mobile Application Security Test von Pradeo?+
Das MAST von Pradeo analysiert den öffentlichen Binärcode Ihrer Android- und iOS-Anwendungen, bewertet ihre Konformität (DSGVO, NIS2 …) und deckt nicht konformes Verhalten, Netzwerkverbindungen, eingebettete Tracker oder Drittbibliotheken sowie bekannte Schwachstellen (OWASP, US-CERT) auf.
Wie hilft Pradeo MAST bei der Behebung von Nichtkonformitäten?+
Jeder Bericht priorisiert Nichtkonformitäten und liefert umsetzbare Empfehlungen. Der Vergleich von Berichten zeigt die Entwicklung über Versionen hinweg und erleichtert das Teilen von Maßnahmen zwischen Teams.
Wie lässt sich die Sicherheit einer App schnell bewerten?+
Reichen Sie einfach die Anwendungsdatei ein (oder binden Sie Ihre Pipeline über die API an): Die Analyse läuft zu 100 % automatisiert und liefert innerhalb von Minuten verwertbare Ergebnisse – auf der SaaS-Plattform oder direkt in Ihrer CI/CD.