Con el 80 % de las tareas de la empresa realizadas en terminales móviles en 20201, la movilidad de los trabajadores es innegable. Como el 77 % del tráfico digital2 procede de los smartphones y las tabletas, la protección móvil está en el centro de la estrategia de seguridad de la información de las empresas.
La llegada de la movilidad ha creado un nuevo paradigma en el que las barreras de seguridad deben extenderse más allá del perímetro de la empresa. En este contexto, las antiguas prácticas de seguridad no permiten hacer frente a un panorama móvil caracterizado por la abundancia y el dinamismo de las amenazas.
Con esta conclusión, los CISO y los equipos de seguridad se lanzan a la búsqueda de una solución de seguridad móvil adaptada a las necesidades de su empresa y se adentran en el ecosistema de la protección móvil. Si bien este primer paso es positivo, generalmente salen de él más confundidos que ilustrados, inundados por la diversidad de actores que reclaman capacidades más o menos similares.
Este artículo pretende aclarar el ámbito de especialización de cada tipo de solución, las capacidades de seguridad que aportan a los terminales móviles, así como las verdades a medias, las afirmaciones falsas y, por consiguiente, las trampas que hay que evitar.
Principios fundamentales de la seguridad móvil
Antes de adentrarse en las capacidades que ofrece cada familia de actores, es esencial sentar las bases de la seguridad móvil para disponer de una sólida rejilla de lectura con la que avanzar.
Los dos pilares de la seguridad son la identificación de las amenazas y la remediación
Aunque parezca evidente al enunciarlo, es esencial examinar el ecosistema de la seguridad móvil teniendo en cuenta estos dos factores. Al evaluar una solución, examinamos de cerca todas las medidas de seguridad propuestas para contrarrestar los ataques, pero muy a menudo descuidamos las capacidades de detección. Este enfoque está arraigado en los métodos de protección de los ordenadores de escritorio, donde un enfoque estático de protección estaba en el centro del planteamiento.
Esa lógica se difumina frente a un panorama de amenazas en constante evolución que apuntan directamente a los terminales móviles. Fijar límites sin una visibilidad clara de las amenazas sería improductivo y generaría mucha frustración en los usuarios móviles. Por eso las capacidades de detección desempeñan un papel decisivo en la protección de los trabajadores en movilidad, en igual medida que las capacidades de remediación.
La seguridad móvil es un ámbito específico de la ciberseguridad
Una trampa habitual al plantearse proteger a los trabajadores en movilidad es simplemente extender a los terminales móviles los conceptos ya existentes. Pero los principios de seguridad aplicados con éxito a los portátiles y los PC, que descansan esencialmente en un elemento estructurante —el cortafuegos para contrarrestar la mayoría de los ataques—, no están en absoluto adaptados a la velocidad de las amenazas móviles. Por consiguiente, las prácticas tradicionales deben considerarse superadas cuando se trata de seguridad móvil.
La movilidad ha reinventado y redefinido la frontera entre los usos personales y profesionales y ha abierto en paralelo una brecha rentable para los atacantes. Los datos son hoy accesibles, pero también están alojados en los terminales móviles, que se convierten en otros tantos objetivos potenciales. El mercado negro está poblado de revendedores de información que monetizan los datos de los usuarios activos por 4000 USD al mes (por cada millón de datos3).
La comprensión de las ciberamenazas móviles es un ámbito de especialización propio que permite ofrecer capacidades de detección y contramedidas adaptadas al entorno móvil. La democratización de las aplicaciones y la hiperconectividad que caracteriza los usos móviles conducen a un enfoque completamente nuevo de la seguridad.
Una solución de seguridad eficaz para los móviles debe ofrecer funcionalidades innovadoras y avanzadas para hacer frente a la ciberdelincuencia móvil y aspirar a una seguridad eficaz.
Soluciones de seguridad móvil
El esquema siguiente representa el perímetro al que se dedica cada solución que constituye el ecosistema de la seguridad móvil y la manera en que esas soluciones se complementan.
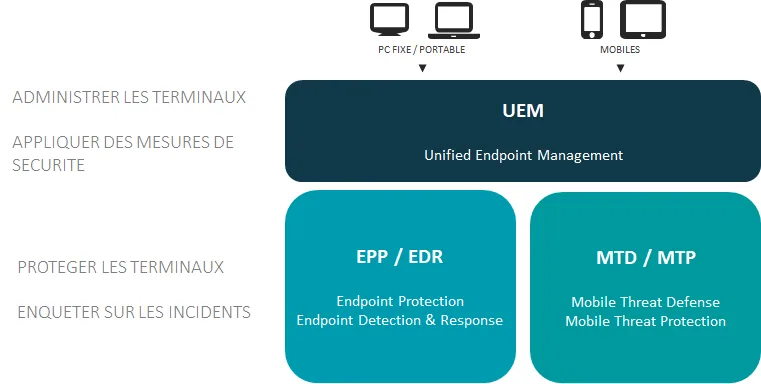
Seguridad UEM — Seguridad EMM — Seguridad MDM
Conocido principalmente con el nombre de Mobile Device Management (MDM), este ámbito ha redefinido su posicionamiento en el mercado en los últimos años y ha cambiado de nombre en consecuencia: primero pasando a Enterprise Mobile Management (EMM) y finalmente a Unified Endpoint Management (UEM).
Cubre siempre la misma superficie funcional y resulta de la necesidad de gestionar los terminales aportando funcionalidades de administración (identificación de los dispositivos, distribución de los recursos de la empresa…).
Si se examina más de cerca la protección frente a las amenazas, las capacidades de seguridad del UEM se dedican a la aplicación de las medidas de seguridad de la empresa. El administrador define manualmente su contexto de seguridad y aplica medidas adicionales cuando se señala una amenaza (contenerización, acceso condicional a los recursos).
La detección de las amenazas no forma parte de las funcionalidades del UEM y debe garantizarla una solución complementaria. Las soluciones de Mobile Threat Defense están generalmente integradas con los principales actores del UEM para asegurar la detección de las amenazas en los terminales móviles, remediarlas y desencadenar medidas de seguridad adicionales dentro de la solución UEM.
La solución Pradeo Security está integrada con los principales actores UEM, como Microsoft Intune, VMware Workspace ONE (antes Airwatch), MobileIron y otros.
Endpoint Detection and Response (EDR) — Endpoint Protection (EPP)
Las soluciones EDR y EPP representan un amplio ámbito que refleja la renovación de las soluciones antivirus. Abordan las amenazas víricas en los puestos de trabajo y los servidores y se extienden con timidez a los móviles. Las soluciones EDR y EPP se centran en el software malicioso y en los ataques de bajo nivel. Bloquean automáticamente las amenazas conocidas y recopilan las actividades hacia una plataforma de administración. La contramedida procede de una acción automática o de una decisión humana del Security Operating Center (SOC) tras la investigación.
En lo relativo a los móviles, los actores del EDR y del EPP aportan capacidades antivirus y abren su sistema para agregar inteligencia sobre las amenazas móviles procedente de soluciones dedicadas a la protección de los móviles. Por ejemplo, Pradeo Security Mobile Threat Defense alimenta VMware Workspace ONE Intelligence y Microsoft Defender ATP con información de seguridad móvil.
Mobile Threat Defense (MTD) — Mobile Threat Protection (MTP)
Las soluciones de protección móvil (Mobile Threat Defense y Mobile Threat Protection) se concentran en la detección y la respuesta a las amenazas dirigidas a los terminales móviles. Estas soluciones nacieron con la llegada de la movilidad y el desarrollo de una ciberdelincuencia orientada a los datos manipulados en el marco de los nuevos usos móviles.
Las soluciones MTD y MTP cubren hoy habitualmente las amenazas ligadas a las aplicaciones, a las redes y al sistema, pero los actores del sector no han desarrollado su experiencia de la misma manera.
Algunos, como Pradeo, se han centrado principalmente en la detección de las amenazas ligadas a las aplicaciones y proponen generalmente un servicio de test de seguridad de las aplicaciones. Las aplicaciones han revolucionado los usos móviles con servicios desarrollados rápidamente y ampliamente accesibles, lo que ha desbordado las técnicas de detección de amenazas basadas en firmas víricas. El análisis de las aplicaciones requiere un enfoque especializado en materia de inteligencia de amenazas para ofrecer una evaluación dinámica y precisa.
Los demás actores se han centrado en las capas de red y de sistema operativo, trasladando al entorno móvil las técnicas de detección de amenazas utilizadas para los ordenadores.
Al final, los dos tipos de actores han integrado la parte que les faltaba en su solución para garantizar una protección 360°. Sin embargo, como el análisis de las aplicaciones es una pieza maestra, las capacidades de detección y, por consiguiente, de respuesta no están equilibradas entre los actores.
Como las aplicaciones representan el 76 % de las amenazas móviles, se recomienda prestarles una atención muy particular al evaluar las soluciones MTD, para asegurarse de que la detección de las amenazas de las aplicaciones no genere numerosos falsos positivos. Las preocupaciones crecientes en materia de protección de la privacidad y de los datos exigen la implantación de una solución potente que extraiga conclusiones claras, a fin de evitar cualquier frustración del usuario final, cualquier falta de visibilidad para los responsables de seguridad y cualquier incumplimiento de la normativa.
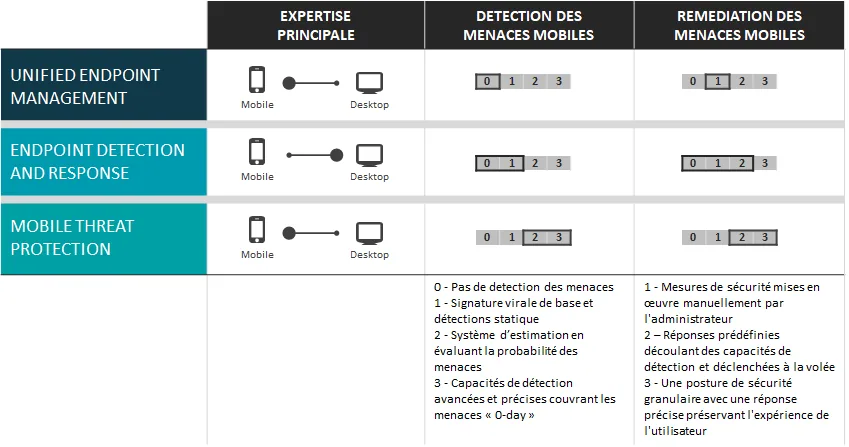
Como conclusión, podríamos definir la siguiente rejilla de comparación para evaluar la experiencia y las capacidades de las soluciones del ecosistema de la seguridad móvil.
Fuentes:
1 — Gartner, Prepare for Unified Endpoint Management to Displace MDM and CMT
2 — ComScore, Global state of mobile
3 — BuzzFeed


