Esta semana nuestro motor ha detectado dos programas espía ocultos en Google Play Store que afectan hasta a 1,5 millones de usuarios. Ambas aplicaciones proceden del mismo desarrollador, se presentan como aplicaciones de gestión de archivos y tienen comportamientos maliciosos similares. Están programadas para ejecutarse sin ninguna interacción del usuario y para exfiltrar de forma silenciosa los datos del dispositivo hacia diversos servidores maliciosos ubicados en China. Hemos alertado a Google de este hallazgo antes de esta publicación.
¿Cómo identificar estos programas espía?
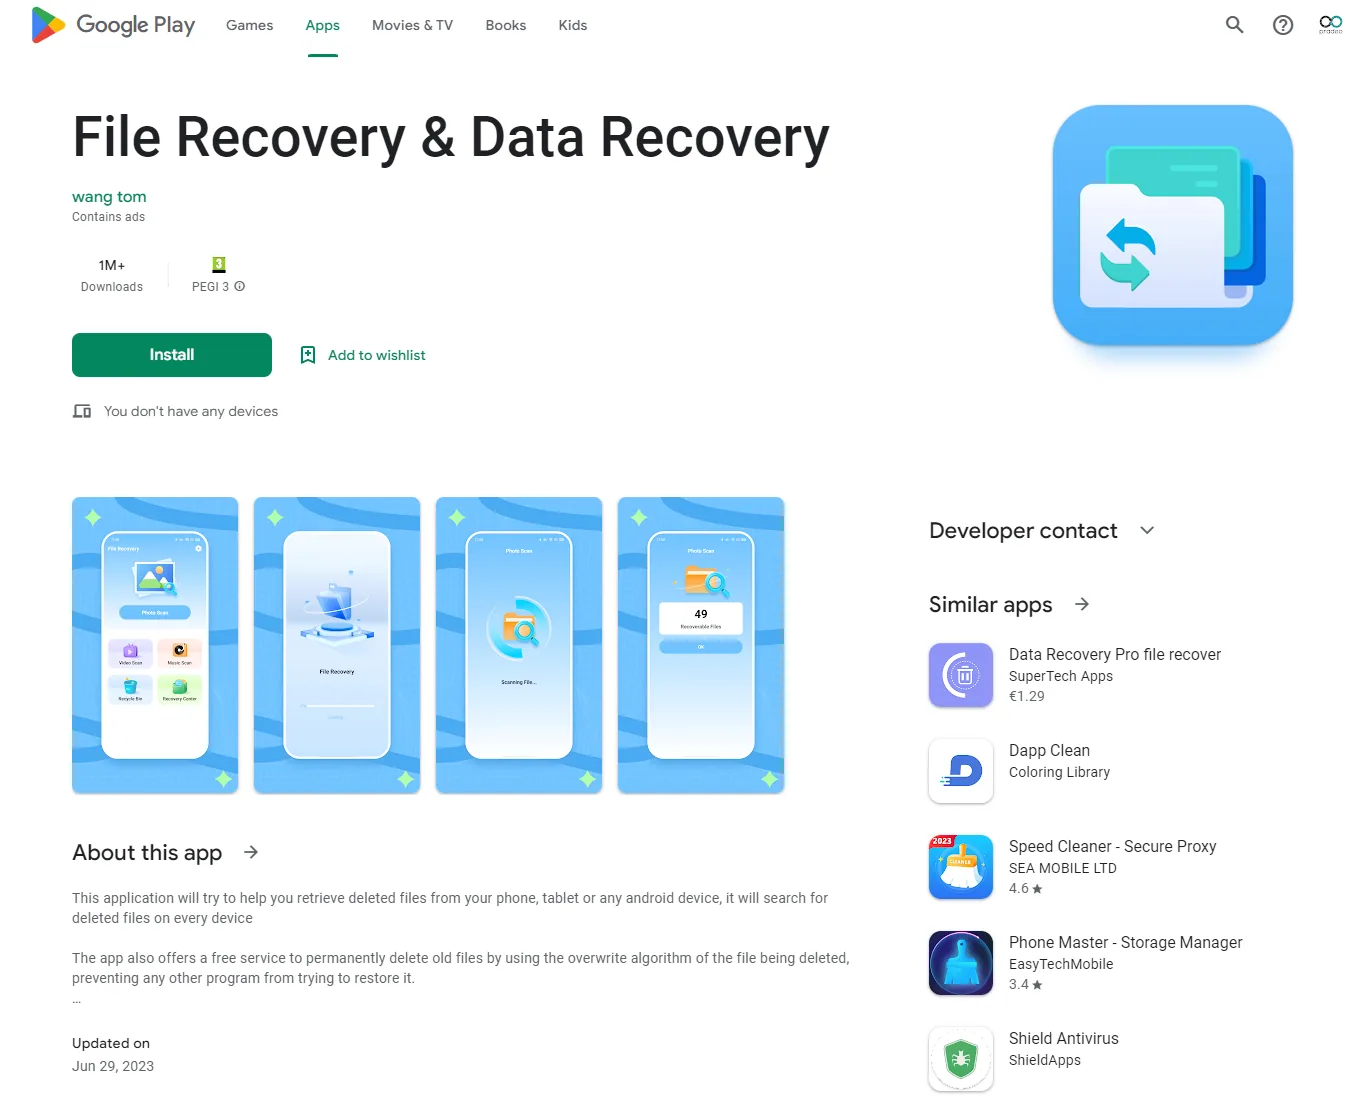
File Recovery & Data Recovery - com.spot.music.filedate - más de 1 M de instalaciones
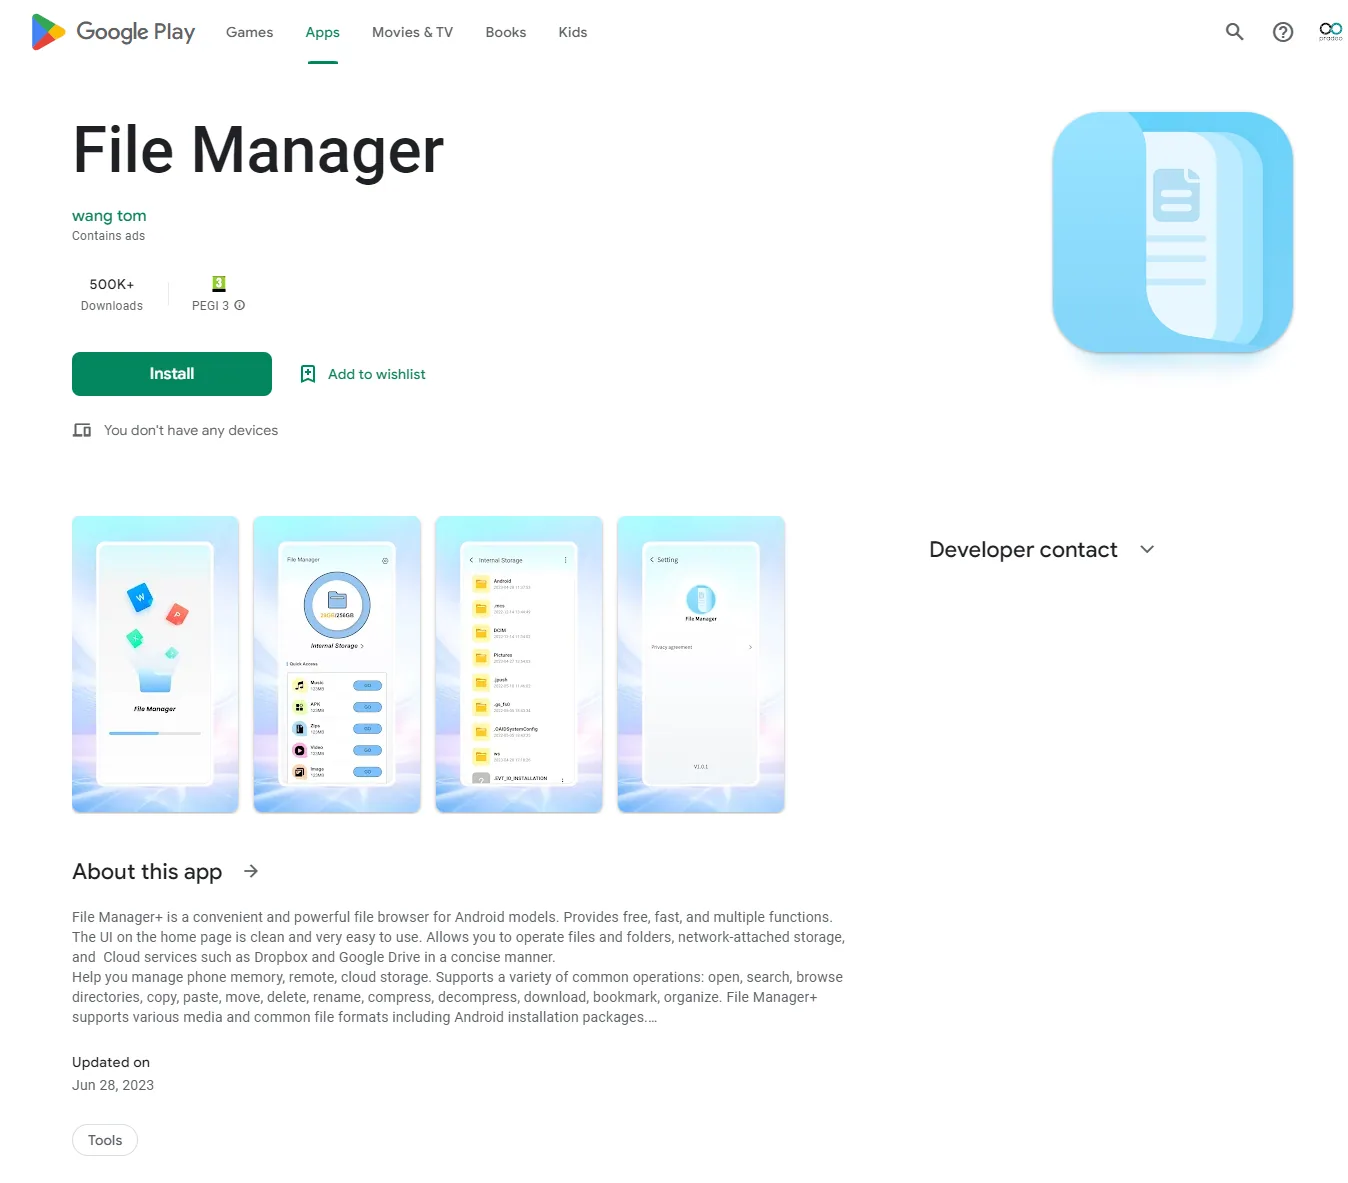
File Manager - com.file.box.master.gkd - más de 500 K instalaciones
Datos robados: de la lista de contactos a los archivos multimedia…
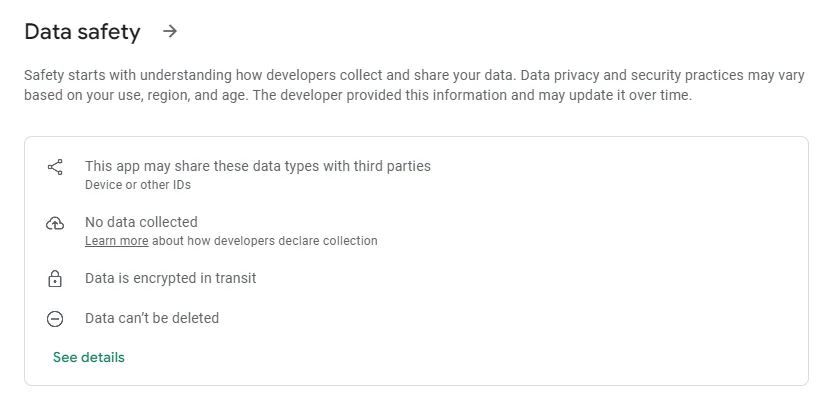
En Google Play Store, las fichas de las dos aplicaciones descubiertas anuncian que no recopilan ningún dato de los dispositivos de los usuarios, lo cual es falso. Además, se indica que, si se recopilan datos, los usuarios no pueden solicitar su supresión, algo contrario a la mayoría de las leyes de protección de datos, como el RGPD.
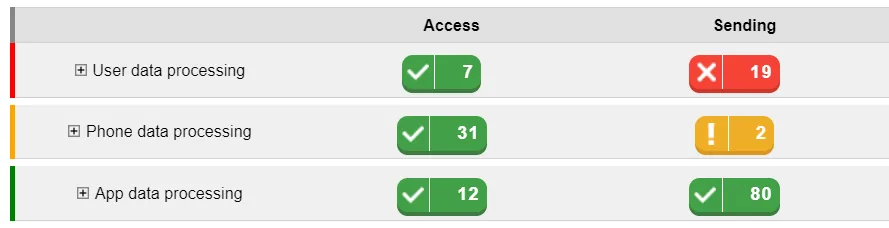
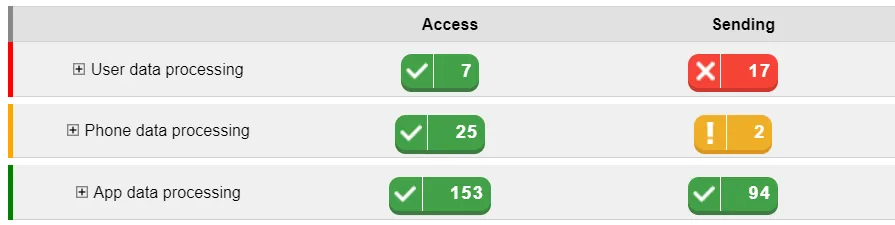
Los informes de nuestro motor de análisis de comportamiento muestran que ambas aplicaciones espía recopilan datos muy personales de sus usuarios para enviarlos a un gran número de destinos, en su mayoría situados en China e identificados como maliciosos. Los datos robados incluyen:
- La lista de contactos de los usuarios, desde el propio dispositivo y desde todas las cuentas conectadas, como aplicaciones de correo, redes sociales…
- Los archivos multimedia recopilados en la aplicación: imágenes, contenidos de audio y vídeo
- La localización del usuario en tiempo real
- El código de país de la red telefónica
- El nombre del proveedor de red
- El código del proveedor de la SIM
- El número de versión del sistema operativo, que puede dar lugar a la explotación de los fallos de un sistema no actualizado, como hace el programa espía Pegasus
- La marca y el modelo del dispositivo
Más concretamente, cada aplicación realiza más de un centenar de transmisiones de los datos recopilados, una cantidad tan elevada que rara vez se observa.
File Manager:
File Recovery & Data Recovery:
Distintas técnicas de pirateo para maximizar las probabilidades de éxito
- Parecer legítimas: cuando navegamos por las tiendas de aplicaciones tendemos a pensar que las aplicaciones muy instaladas son fiables y de calidad. Los dos programas espía identificados muestran un gran número de usuarios, pero no han recibido ninguna valoración por su parte. Creemos que el pirata utilizó una «granja de instalaciones» o emuladores de dispositivos móviles para falsear esas cifras, lo que permite que sus aplicaciones se posicionen mejor en las tiendas y aumente su aparente legitimidad.
- Exigir menos interacción del usuario: a menudo los usuarios instalan aplicaciones que acaban por no utilizar. Para la mayoría de los programas maliciosos, eso significa que el ataque no prospera. Para superar ese obstáculo, File Manager y File Recovery & Data Recovery pueden, gracias a los permisos avanzados que utilizan, provocar el reinicio del dispositivo. Al reiniciarse, tienen la capacidad de ejecutarse automáticamente.
- Impedir la desinstalación: es habitual creer que en un dispositivo Android, al instalar una aplicación, su icono aparece siempre en la pantalla de inicio. No es así: una aplicación puede simplemente ocultar su icono de la vista general. Estas dos aplicaciones de gestión de archivos utilizan esa técnica para dificultar su desinstalación. Para eliminarlas, los usuarios deben acudir a la lista de aplicaciones en los ajustes.
Nuestras recomendaciones de seguridad
En primer lugar, aconsejamos a cualquier persona que utilice estas aplicaciones que las desinstale.
A título individual:
- No descargue aplicaciones que muestren miles de usuarios pero ninguna valoración por su parte.
- Lea las opiniones cuando las haya: suelen reflejar la verdadera naturaleza de la aplicación.
- Lea siempre con atención los permisos antes de aceptarlos.
Como organización:
- Sensibilice a los empleados sobre las amenazas móviles.
- Automatice la detección y respuesta móvil para ofrecer flexibilidad segura a los usuarios, controlando las aplicaciones e impidiendo su ejecución si no cumplen su política de seguridad.


