Pradeo ha identificado numerosas copias de aplicaciones oficiales que, con la excusa de ofrecer un uso gratuito de Netflix, Spotify, ExpressVPN, Avira Antivirus, The Guardian, etc., infectan la mayoría de las veces los terminales móviles con programas maliciosos, espía o publicitarios sin que los usuarios lo sepan.
Las vulnerabilidades de código y la falta de buenas prácticas de seguridad permiten a los piratas copiar e inyectar código fácilmente en las aplicaciones móviles. Los clones que contienen programas maliciosos se ofrecen generalmente a los usuarios mediante anuncios mostrados en aplicaciones no infectadas o mediante campañas de phishing. Al hacerse pasar por aplicaciones reconocidas, las aplicaciones falsificadas engañan a los usuarios para robar su información personal y cometer diversos fraudes.
El lucrativo mercado de las aplicaciones modificadas
En el mundo, más de 700 sitios web operan actualmente como tiendas de aplicaciones que ofrecen copias de apps oficiales. Las tiendas de aplicaciones alternativas están tan demandadas que en 2020 tres de ellas fueron más prolíficas que Google Play y la App Store en cuanto a nuevas aplicaciones publicadas cada año (fuente: RiskIQ).
Las aplicaciones modificadas, también llamadas MOD, son copias de aplicaciones oficiales a las que desarrolladores terceros/no oficiales añaden funcionalidades o desbloquean funciones premium.
Durante la alteración, a la mayoría de los MOD se les inyecta código malicioso para espiar a los usuarios accediendo a su galería, sus contactos, sus carteras digitales, etc., exfiltrar esos datos y mostrar publicidad intempestiva. Los datos robados se revenden después en la dark web.
Foco en las falsas aplicaciones de Netflix
Netflix es una empresa próspera en la que los ciberdelincuentes ven una oportunidad de obtener beneficios. Nuestro equipo ha identificado en línea cientos de versiones modificadas de la aplicación original de Netflix.
Además de usurpar el nombre y/o el logotipo de la empresa, como hizo la aplicación FlixOnline (descubierta en Google Play en abril de 2021 y eliminada posteriormente), la interfaz de las falsas aplicaciones de Netflix que hemos encontrado es casi idéntica a la de las versiones antiguas de la aplicación oficial.
Al realizar un análisis de seguridad de estas falsas aplicaciones con el motor de Pradeo Security se reveló que se les había inyectado malware, spyware y/o adware. Además, los programas maliciosos inyectados (Remote-Access-Tool, smishing trojan, rootkit…) no requieren que el dispositivo esté rooteado para utilizarse, lo que maximiza su alcance.
Vista general de una de las falsas aplicaciones de Netflix:
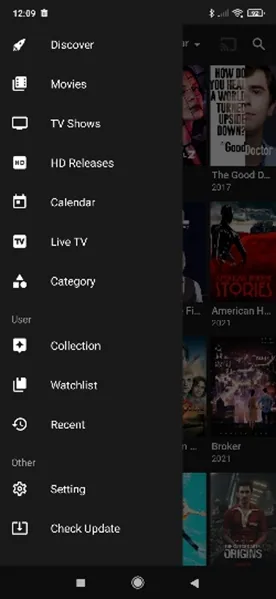
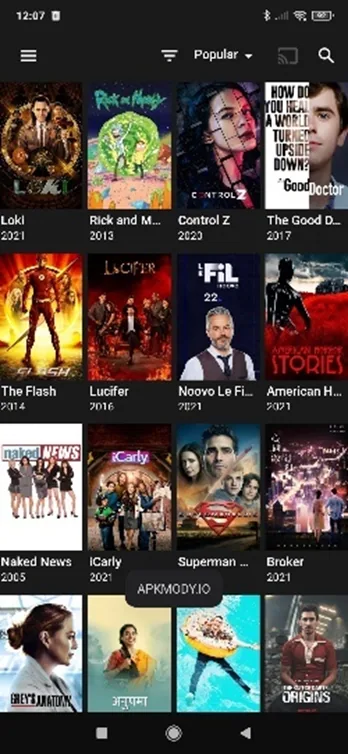
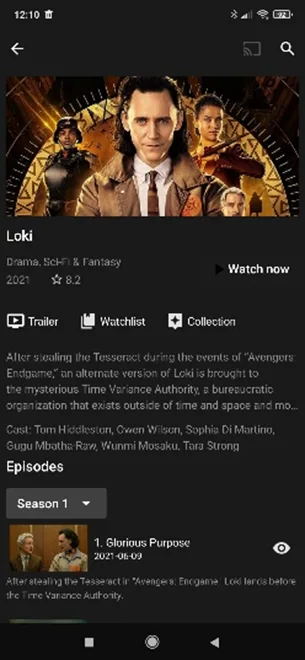
Al comparar el código de la aplicación oficial con el de las aplicaciones modificadas se constata que, aunque la mayoría de las carpetas y archivos son similares, se ha añadido contenido nuevo. Mirando con más detalle, hemos encontrado nuevas bibliotecas publicitarias, código JavaScript para conectarse a servidores externos y funciones para descargar automáticamente nuevos APK en el terminal del usuario.
Una vulnerabilidad conocida explotada para inyectar código malicioso
En la base de datos de Pradeo, compuesta por millones de informes de seguridad de aplicaciones iOS y Android públicas, el 57 % de las aplicaciones son vulnerables a la alteración de código (code tampering), clasificada en el puesto n.º 8 del Top 10 de OWASP para móviles.
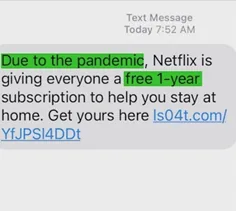
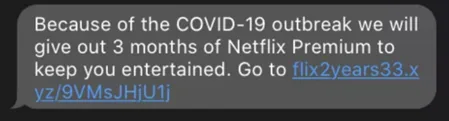
En general, los ciberdelincuentes explotan esa vulnerabilidad cuando se encuentra en aplicaciones oficiales para alterarlas, habilitar servicios gratuitos y servirse de los clones para espiar y piratear los móviles. Aprovechan la popularidad de esas aplicaciones para incitar a los usuarios a instalarlas desde tiendas de aplicaciones no oficiales o mediante SMS de phishing.
Ejemplo de dos campañas de phishing que promocionan una falsa aplicación de Netflix:
Nuestras recomendaciones
Como desarrollador, ¿cómo impedir que mi aplicación sea alterada?
- Ofusque y cifre su código para disuadir a los piratas.
- Utilice un módulo de seguridad que detecte las inyecciones de código y reaccione de forma adecuada en el momento de la ejecución si el código de su aplicación no es íntegro.
Como usuario, ¿cómo evitar las falsas aplicaciones?
- Desconfíe de las campañas de smishing (phishing por SMS).
- No se fíe de las ofertas que parecen demasiado buenas para ser ciertas.
- No descargue las aplicaciones mostradas en los anuncios; búsquelas en las tiendas oficiales.
- Descargue únicamente aplicaciones procedentes de Google Play y la App Store.


