El phishing (o suplantación de identidad) es una técnica de pirateo que consiste en hacer creer a un usuario que interactúa con la interfaz de un tercero de confianza (su banco, una administración, una empresa conocida…) para sonsacarle información personal como su contraseña, su número de tarjeta de crédito, sus datos de seguridad social, etc.
Una campaña de phishing se caracteriza, desde el punto de vista del atacante, por una facilidad de ejecución unida a la posibilidad de atacar a gran escala. Aunque surgió en los años 90, este tipo de ataque sigue siendo muy habitual hoy.
Hasta 2017, el vector preferido para hacer phishing era el correo electrónico. Pero con el uso masivo de los smartphones, los soportes se han diversificado y las campañas de ataque se han perfeccionado.
Hoy ha quedado atrás la época de los correos dudosos con elementos mal alineados procedentes de direcciones sin ningún sentido. Los correos o las interfaces de phishing son casi idénticos a los oficiales y, por tanto, más difíciles de detectar. Por otro lado, los intentos de phishing ya no consisten únicamente en robar información personal, sino que también se aprovechan para el robo de datos de empresa, a menudo más rentables en la reventa.
Phishing en ordenador VS móvil: ¿cuál es la diferencia?
Un comportamiento de usuario distinto
El uso masivo de smartphones, tabletas y aplicaciones móviles en nuestra vida diaria, con fines personales y profesionales, los convierte en herramientas clave en las que confiamos y a través de las cuales somos, por tanto, más propensos a caer en las trampas tendidas por los atacantes.
Cuando un correo de phishing se abre en un PC, el usuario puede pasar el cursor por encima del enlace para ver a dónde redirige y, eventualmente, identificar una URL malintencionada (siempre que no utilice el nombre de la empresa imitada, lo que a veces ocurre). En el móvil, en cambio, la visualización de la URL no es tan evidente e intuitiva, lo que hace que este tipo de ataque sea menos perceptible.
Muchos más vectores de ataque en el móvil
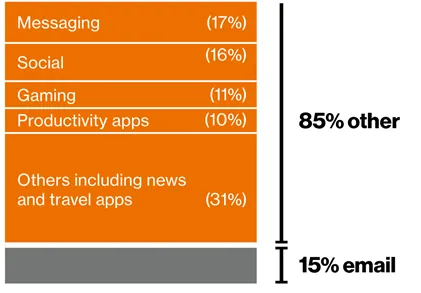
Fuente: Verizon Mobile Security Index
Desde 2017, el correo electrónico ya no es el principal canal de difusión de las campañas de phishing: representa solo el 15 % de los ataques, y son las aplicaciones móviles las que se han hecho con el primer puesto. Con pocas medidas de filtrado y de detección de spam presentes de forma nativa en el móvil, los mensajes entrantes se muestran sea cual sea su contenido.
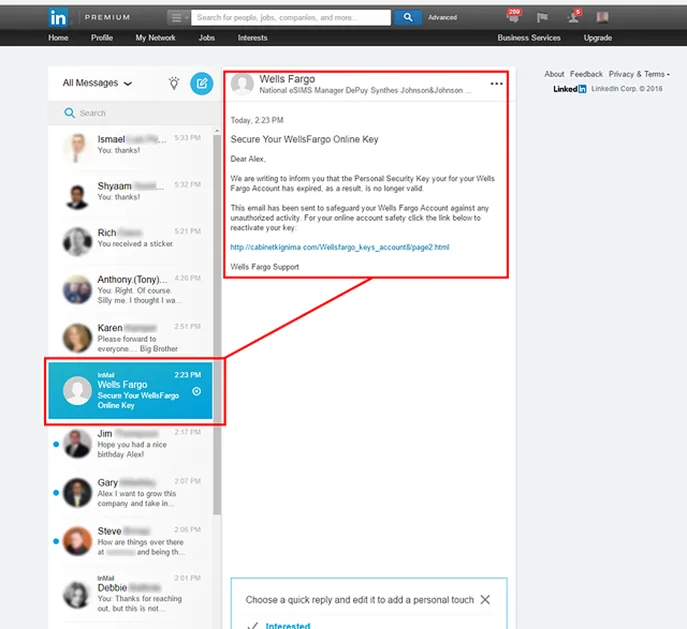
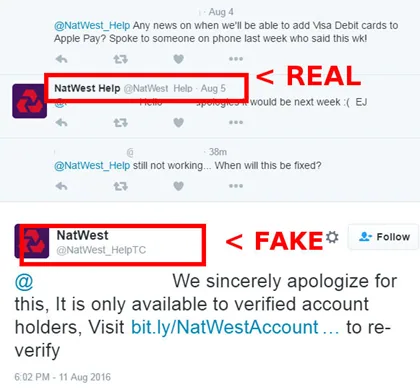
La aparición de campañas de phishing a través de las aplicaciones de SMS y MMS nativas de los terminales móviles ha dado origen recientemente a una subcategoría: el smishing. En otras aplicaciones móviles habituales de categorías variadas (redes sociales, juegos, actualidad, viajes…), los atacantes utilizan las funcionalidades de mensajería.
Con el mismo principio que por correo electrónico, los mensajes transmitidos a través de las aplicaciones móviles contienen un texto corto, una llamada a la acción y una URL malintencionada. A menudo aluden a acontecimientos corrientes, como un pedido en Amazon que solo podrá confirmarse cuando se actualicen los datos de la tarjeta bancaria, o un contrato de seguro que necesita más información para renovarse.
Phishing en la empresa: amenaza y respuesta de seguridad
Al haber equipado a sus empleados con terminales móviles o al autorizar el uso de smartphones personales para el trabajo, las organizaciones son el objetivo muy rentable de numerosas campañas de phishing.
La edición 2020 del informe anual Data Breach Investigations de Verizon muestra que el 32 % de las fugas de datos en las empresas proceden del phishing y conllevan consecuencias desastrosas: mala prensa, sanciones penales, pérdidas financieras (3,92 millones de dólares de media)…
Con cerca de 1,5 millones de sitios de phishing creados cada mes, de los cuales el 68 % utiliza el protocolo HTTPS, las amenazas son omnipresentes y, si bien la concienciación de los empleados es un buen medio de reducir el riesgo, no es completamente fiable. El estudio de Verizon lo confirma: cada día, el 2 % de los empleados hace clic en un enlace de phishing.
El móvil multiplica los canales utilizados por los autores de phishing y, si las organizaciones quieren protegerse, deben asegurar estos nuevos puntos de entrada.
Las modalidades de protección frente al phishing son un punto nada desdeñable al implantar una solución. Un enfoque sencillo y sin duda eficaz de redirección de los flujos móviles plantea cuestiones de dependencia y de respeto de la privacidad. Es por tanto imprescindible adoptar un enfoque acorde con las necesidades y las limitaciones de la organización.
La solución de protección de flotas móviles de Pradeo neutraliza todas las tipologías de ataques de phishing (correos, SMS, aplicaciones…) para proteger plenamente el entorno de la empresa.


