Los desarrolladores que publican aplicaciones en Google Play y la App Store deben rellenar una nueva sección sobre la seguridad de los datos. El objetivo: aumentar la transparencia informando a los usuarios de cómo recopilan sus datos las aplicaciones y con qué finalidad. Hoy constatamos que el contenido de esa sección es puramente declarativo y encubre graves exfiltraciones de datos. En las antípodas de su razón de ser, esta sección es hoy desviada por los desarrolladores malintencionados para engañar a los usuarios y robar sus datos sin que lo sepan.
¿Qué hacen las aplicaciones móviles con nuestros datos?
Un smartphone es una fuente inagotable de información personal y profesional, que las aplicaciones móviles manipulan según sus actividades. Un dato puede ser tratado por una aplicación móvil de distintas maneras:
- La aplicación accede a la información.
- La aplicación almacena la información en el sistema de archivos, en una base de datos local, en los recursos compartidos, los registros, el portapapeles…
- La información se envía fuera del dispositivo a través de internet o de la red celular.
Al contrario de lo que podría pensarse, las aplicaciones móviles recopilan muy a menudo los datos personales de sus usuarios sin que ello sea necesario para su funcionamiento. La información recopilada se revende entonces a multinacionales que hacen profiling, o a veces se envía a servidores pertenecientes a terceros maliciosos.
El motor de Pradeo analiza cada año millones de aplicaciones móviles para revelar su nivel de seguridad y de cumplimiento. Para establecer un diagnóstico fiable, estos análisis identifican todas las manipulaciones de datos realizadas por las aplicaciones. De este modo, nuestra herramienta ha constatado, por ejemplo, que el 20 % de las aplicaciones móviles envían las fotos, vídeos y archivos de audio de los usuarios fuera de su dispositivo, y el 14 % hace lo mismo con los contactos.
La magnitud de las declaraciones falsas en las tiendas de aplicaciones
Desde la implantación de la sección «Seguridad de los datos» en Google Play y «Privacidad de la app» en la App Store, los desarrolladores deben declarar al publicar su aplicación si recopila datos de sus usuarios, en qué medida y si los comparte con terceros. El problema es que los detalles facilitados no siempre reflejan la realidad.
Los investigadores en seguridad móvil de Pradeo han realizado un estudio que permite cuantificar esta preocupante constatación. Sobre una muestra de 5000 aplicaciones iOS y 5000 aplicaciones Android publicadas en línea con la sección sobre seguridad de los datos cumplimentada, el 17 % de las aplicaciones Android anuncian que no recopilan datos personales cuando en realidad los exfiltran a través de la red. El porcentaje alcanza el 19 % en iOS. Son así millones los usuarios inducidos a error, y cada día siguen siéndolo más.
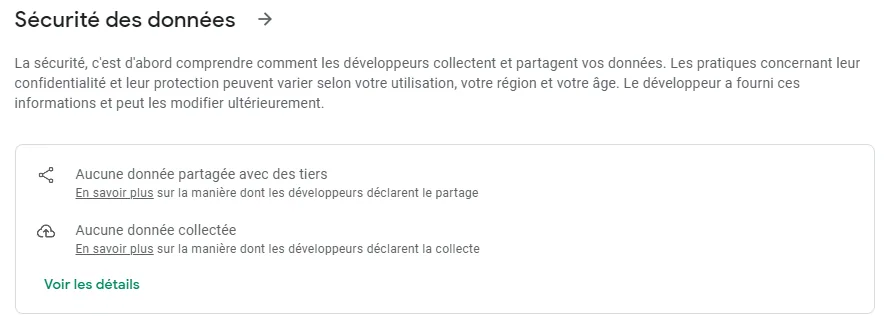
Sección «Seguridad de los datos» de la ficha de una aplicación en Google Play
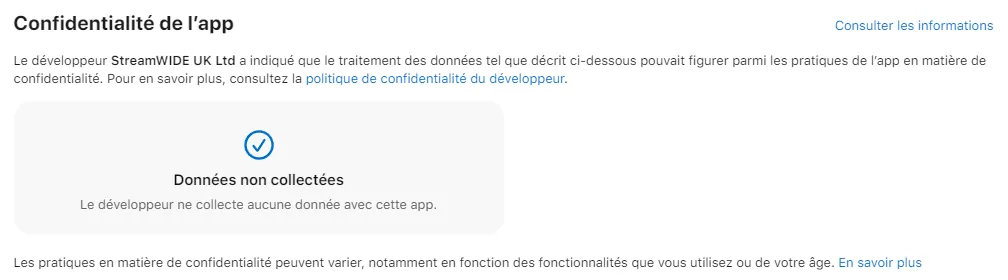
Sección «Privacidad de la app» de la ficha de una aplicación en la App Store
Estas estadísticas demuestran que esta nueva fuente de información mostrada en las fichas de las aplicaciones resulta en realidad engañosa y propicia a la confusión. Para prosperar, el enfoque necesita imperiosamente asociarse a un análisis del comportamiento de las aplicaciones que permita identificar las manipulaciones de datos comprobadas y no declaradas libremente. Tal y como está, nuestros expertos advierten a los usuarios móviles y les recomiendan no utilizar estas declaraciones como elemento de decisión para instalar una aplicación ni para aceptar los permisos de acceso a datos sensibles que solicita.


