Los terminales móviles representan la superficie de ataque de mayor crecimiento y la reciente generalización del teletrabajo refuerza esa tendencia. Los ciberdelincuentes apuntan a las empresas a través de los smartphones y tabletas de sus empleados, apostando por posibles fallos que explotar para robar los datos de la empresa. En consecuencia, los CISO buscan ampliar su estrategia de seguridad a los terminales y las aplicaciones móviles, pero la polivalencia de la movilidad hace la tarea difícil.
El modelo Zero Trust es un enfoque de la seguridad que consiste en no confiar por defecto en ninguna de las solicitudes de acceso a las redes y datos de la empresa y en extender la seguridad a todos los puntos de entrada. Hoy, el Zero Trust aparece como el más eficaz de los enfoques para las empresas que buscan hacer frente a las ciberamenazas que evolucionan en su entorno próximo y remoto.
Las principales amenazas frustradas por Pradeo en 2020
En 2020, el motor de Pradeo analizó miles de millones de eventos de seguridad móvil ligados a la exfiltración de datos, a malware (troyanos bancarios, screenloggers…), a ataques de red, a explotaciones del sistema, etc. Aunque los ataques en el móvil utilizan diversos puntos de entrada, las aplicaciones siguen siendo el vector preferido por los ciberdelincuentes para espiar y robar datos. La red ocupa el segundo lugar y gana terreno en correlación con el número creciente de conexiones a redes WiFi gratuitas y no seguras en el mundo.
- El ransomware está hoy presente en el 1,1 % de las aplicaciones móviles, frente al 0,01 % hace un año (+10 900 %).
- El 7 % de las aplicaciones móviles esconde un fleeceware.
- El 66 % de las aplicaciones móviles exfiltra los datos de los usuarios (contactos, registros de llamadas…) a través de la red, todo ello legalmente pero muy a menudo sin que los usuarios lo sepan.
- El 34 % de los empleados cae en intentos de phishing.
- A escala mundial, los intentos de Man-in-the-Middle en el móvil aumentaron un 236 % el año pasado.
- El 95 % de los dispositivos Android funciona con versiones obsoletas, frente al 76 % de los dispositivos iOS.
- Todas las versiones obsoletas de sistema operativo tienen numerosas CVE públicas: 1626 de media para iOS y 864 para Android.
Identificación de su entorno móvil y de sus debilidades
Identifique los puntos de entrada vulnerables hacia su sistema de información
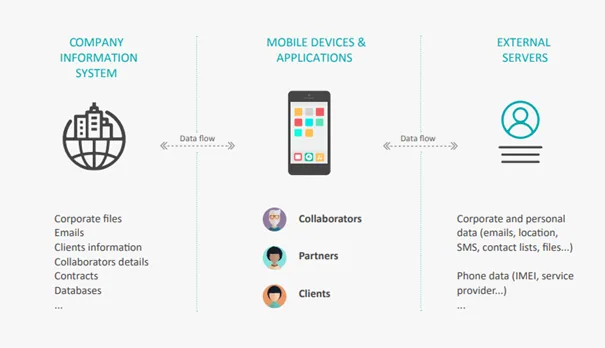
La movilidad es amplia y se traduce en numerosos intercambios de datos, lo que hace que el entorno móvil resulte a veces difícil de abarcar. La cartografía de datos siguiente representa el conjunto de los flujos potencialmente creados por el uso de los terminales y las aplicaciones móviles.
En un primer momento, las organizaciones deben definir qué partes de esa cartografía se aplican a su estructura. A continuación, hay que calificar todos los datos tratados. Debe identificarse la información valiosa para la empresa, así como la que está sujeta a normativas específicas. Por ejemplo, como el tratamiento de los datos personales está fuertemente regulado por leyes como el Reglamento General de Protección de Datos (RGPD), las organizaciones deben prestarle una atención particular, y lo mismo ocurre con los datos financieros y de salud.
En segundo lugar, los responsables de seguridad pueden determinar si se manipulan datos sensibles y de valor en su entorno móvil y su grado de exposición a los ataques y a las fugas. Las medidas de seguridad se plantearán en consecuencia.
Selección de las soluciones que permiten prevenir la fuga de datos móviles
Obtener visibilidad sobre el tratamiento, las fugas y los robos de datos en un entorno móvil
La mayoría de los responsables de seguridad encuentra dificultades para calificar y cuantificar las amenazas que evolucionan en su entorno móvil. El colector de eventos de seguridad móvil de Pradeo recoge eventos (datos consultados, enviados a la red…) y los registros procedentes de los terminales móviles gestionados (flota móvil) o no gestionados (clientes, socios…, de manera totalmente anónima) y permite obtener visibilidad sobre las amenazas móviles que los rodean. El servicio de auditoría de seguridad de las aplicaciones móviles de Pradeo revela la forma en que las aplicaciones móviles tratan los datos de los usuarios, así como su nivel de seguridad frente a los ataques. Organizaciones como el Groupe Rocher se apoyan en este servicio para auditar sus aplicaciones antes de distribuirlas.
Garantizar la seguridad de los datos a los que acceden los empleados en movilidad
Los proveedores de soluciones de gestión de terminales (UEM) como VMware Workspace ONE, IBM MaaS360, Microsoft Endpoint Manager, BlackBerry UEM, etc. animan a activar sus integraciones de seguridad móvil para proteger eficazmente los datos profesionales consultados desde los terminales de las flotas gestionadas. La tecnología de protección de flotas móviles Pradeo Security permite identificar y bloquear las amenazas en los terminales en tiempo real y sincronizar automáticamente las listas de terminales y aplicaciones no conformes en la plataforma UEM. Esta solución protege los datos de la empresa frente al software malicioso y la exfiltración.
Ofrecer servicios móviles seguros a terminales móviles no gestionados
A veces las organizaciones eligen no equipar a sus empleados con terminales móviles y prefieren autorizarles a utilizar su terminal personal (BYOD) para trabajar. Los empleados que utilizan sus smartphones personales con fines profesionales rara vez aceptan que su empleador gestione y proteja su dispositivo. Para ofrecer con tranquilidad servicios móviles a los empleados que utilizan su smartphone personal, Pradeo Security propone una oferta de tienda privada totalmente segura. Esta tienda permite a las organizaciones distribuir servicios móviles seguros sin tener que gestionar una flota de móviles ni emprender procesos de desarrollo internos.
Garantizar la seguridad de los datos manipulados por una aplicación móvil
Una vez distribuidas al público, las aplicaciones móviles (banca, salud, comercio…) funcionan en terminales móviles no gestionados, potencialmente comprometidos o que alojan software malicioso. Las aplicaciones móviles deben estar correctamente protegidas para hacer frente a las amenazas procedentes de su entorno de ejecución, con el fin de preservar la seguridad de los datos sensibles que manipulan. La solución de Protección In-App de Pradeo Security (SDK) permite a las aplicaciones diagnosticar su entorno y detectar los comportamientos indeseados y malintencionados ejecutados en los dispositivos que las alojan. Cuando se detecta una amenaza, la aplicación emprende automáticamente una respuesta de seguridad adaptada.
El primer elemento esencial para la seguridad móvil reside en la capacidad de distinguir las amenazas de los comportamientos legítimos, con precisión y de forma automática. El segundo consiste en garantizar una ejecución ligera para mantener la agilidad de todos. La suite de soluciones Pradeo Security es reconocida por su precisión y su facilidad de uso.
Para más detalles, contáctenos.


