Introducido por primera vez en 2001 en sistemas UNIX, el protocolo ARP (Address Resolution Protocol) permite establecer una comunicación asociando en una red local la dirección IP y la dirección MAC (Media Access Control) de un dispositivo. El ataque que explota este protocolo, llamado ARP spoofing o ARP poisoning, permite a un pirata desviar la información que transita por la red hacia su propio ordenador, móvil, servidor… Históricamente dirigido a los ordenadores, este tipo de ataque es igualmente realizable en terminales móviles y objetos conectados.
¿Qué es el protocolo ARP?
Para formar tramas Ethernet durante un intercambio en la red, el protocolo ARP asocia la dirección MAC de un dispositivo a una dirección IP. Para que la trama esté completa y los datos puedan transitar, las direcciones MAC e IP deben estar necesariamente vinculadas. El papel del ARP es, por tanto, un requisito previo para realizar un intercambio seguro en la red.
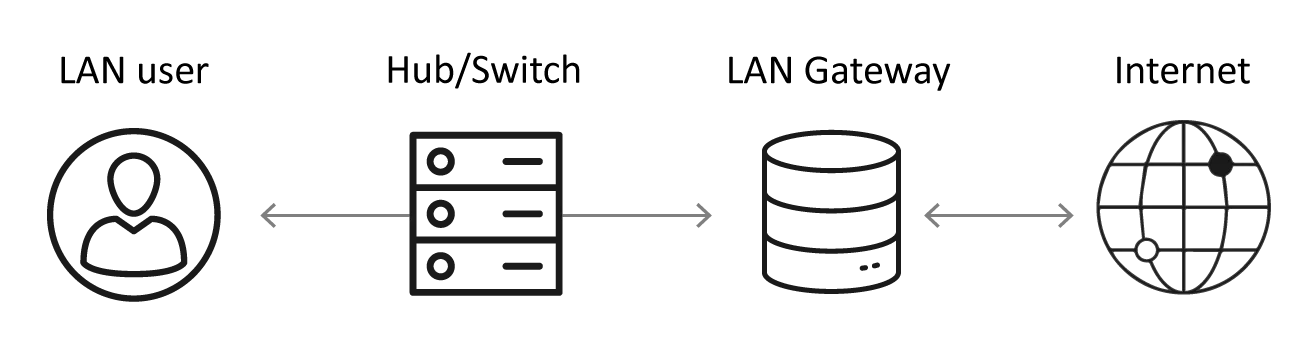
Enrutamiento clásico
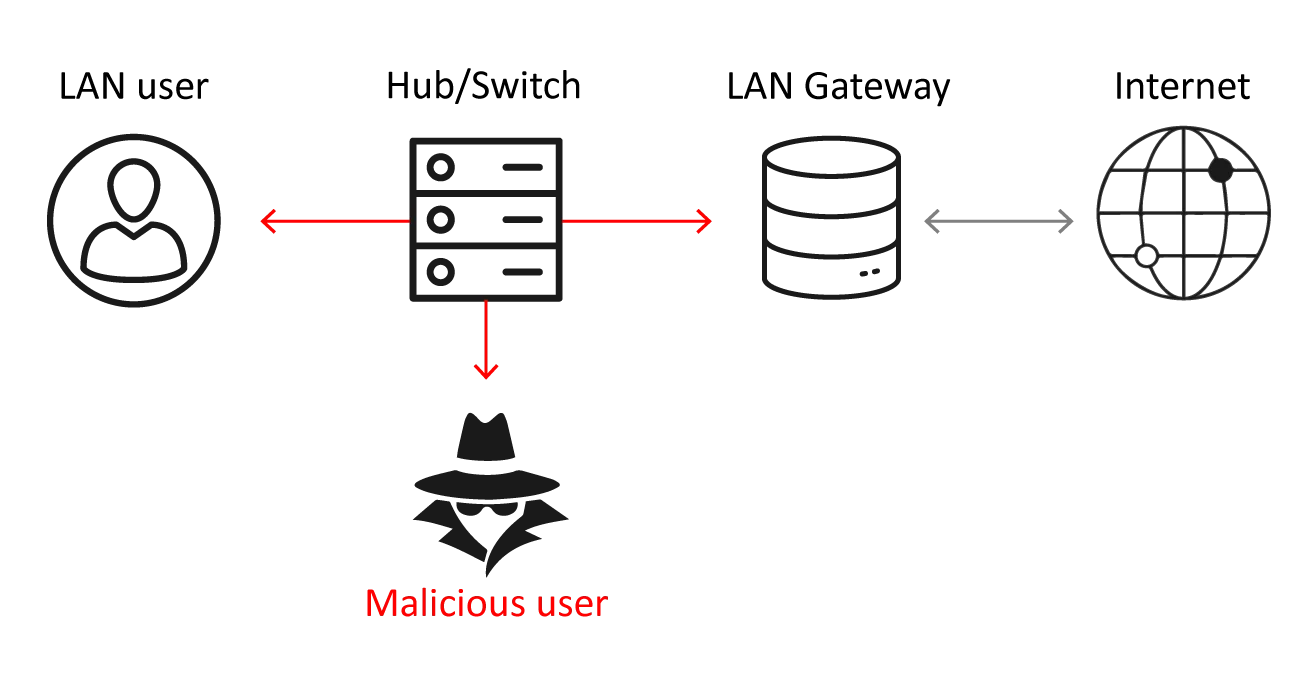
Enrutamiento bajo ataque ARP
De forma más detallada, el protocolo funciona en tres etapas:
- Entrada de una nueva petición: un terminal quiere enviar un paquete a un destinatario cuya dirección IP conoce.
- Resolución: como la comunicación únicamente por dirección IP es imposible, la tabla ARP asocia la dirección IP recibida a una dirección MAC.
- Envío de la petición: si la tabla ARP no conoce ninguna dirección MAC que asociar, el emisor envía una petición ARP para interrogar a la red y obtener la dirección MAC que falta.
ARP Spoofing: funcionamiento y finalidades
Desvío del tráfico
El objetivo de un envenenamiento ARP es desviar los paquetes que se intercambian entre un usuario legítimo y un servidor. ¿Le recuerda quizá a un ataque Man-in-the-Middle? Es normal, porque el envenenamiento o usurpación ARP es una etapa del Man-in-the-Middle.
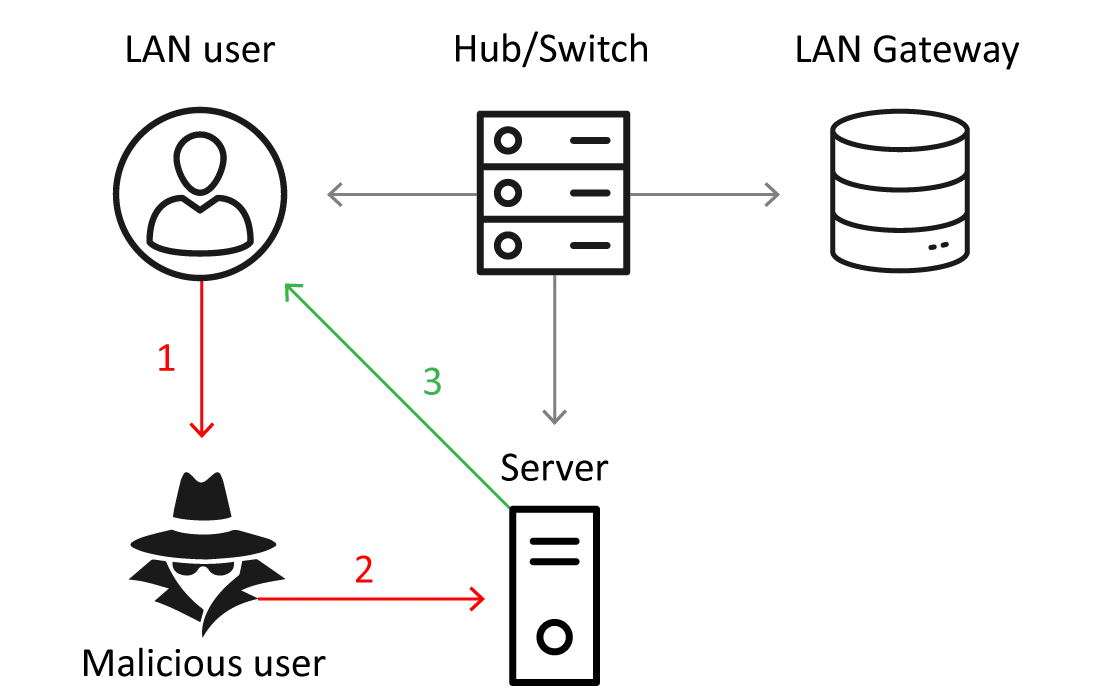
En caso de desvío para robar información, el pirata espía los paquetes que se intercambian pero los reenvía al servidor. Así, el usuario no percibe ninguna diferencia, no se alarma y el espionaje sigue su curso.
- El usuario inicia una comunicación que se establece con normalidad en apariencia, gracias a una tabla ARP falsificada por el pirata.
- El pirata intercepta la información que transita por la red y también la reenvía al servidor.
- El servidor responde correctamente a la petición inicial: todo parece normal.
Interrupción del servicio (DoS)
En otro contexto, un pirata puede interrumpir total o parcialmente el tráfico de red de una empresa para paralizar su sistema de información y su actividad. Para ello, las etapas son idénticas al primer caso presentado, pero la comunicación interceptada no se retransmite al servidor. La información va entonces directamente al pirata y queda bloqueada allí. Poco discreto, este ataque provoca una denegación de servicio. Puede utilizarse como complemento de una petición de rescate para restablecer la red.
¿Cómo proteger sus móviles frente a los envenenamientos ARP?
Pradeo Security Mobile Threat Defense protege las flotas móviles contra el ARP spoofing / ARP poisoning supervisando en tiempo real la integridad de las conexiones de los dispositivos.
Para más información, visite nuestra página de protección de flota móvil.


