¿Suele instalar la aplicación móvil de su compañía aérea cuando viaja? Puede que se lo piense dos veces antes de utilizarla en sus próximas vacaciones.
Nuestro último estudio, basado en la auditoría de seguridad de 50 aplicaciones móviles de compañías aéreas, ha desvelado aspectos alarmantes ligados a la confidencialidad de la información que manipulan. Entre las 50 apps analizadas figuran las más utilizadas a nivel mundial, procedentes principalmente de América del Norte, Europa Occidental y Asia Oriental. Las auditorías en cuestión se realizaron esta semana con Pradeo Security, un motor desarrollado para revelar los comportamientos y las vulnerabilidades de las aplicaciones móviles.
Información personal y financiera enviada a la red de forma peligrosa
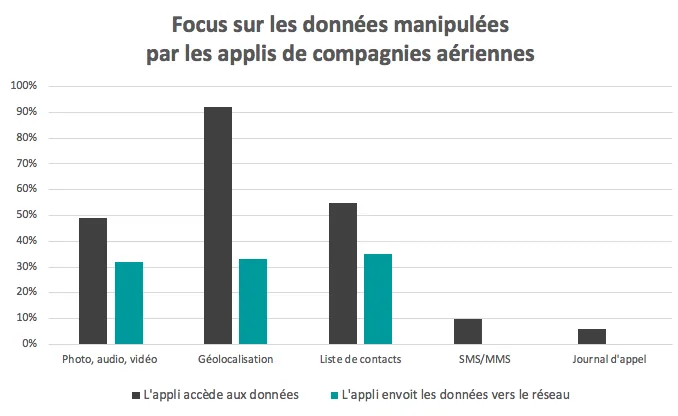
Para optimizar la experiencia de usuario, las compañías aéreas incluyen en sus aplicaciones funcionalidades que permiten escanear un pasaporte y una tarjeta de crédito, hacer el check-in, pagar con el móvil, consultar una tarjeta de embarque, etc. Este estudio muestra que, como mínimo, el 49 % de las aplicaciones manipula la geolocalización, las fotos o los contactos de los usuarios, y un tercio de ellas envía esos datos a la red. Más sorprendente aún, la mayoría de esos envíos se realiza mediante conexiones no certificadas, lo que facilita posibles desviaciones. El informe muestra que, de media, las apps de las compañías aéreas utilizan 14 conexiones no seguras.
Vulnerabilidades de código que debilitan la resistencia de las aplicaciones frente a los ataques
Los ciclos de desarrollo cortos, alineados con necesidades comerciales, conducen muy a menudo a negligencias de código que plantean problemas de seguridad. En la muestra auditada detectamos una media de 21 vulnerabilidades por aplicación, una cifra preocupante cuando se pone en perspectiva con la alta sensibilidad de la información manipulada (pasaporte, tarjeta de crédito…). Las 10 vulnerabilidades de código más detectadas en este estudio exponen las aplicaciones a la denegación de servicio, a la fuga de datos y a ataques llamados «del hombre en el medio» (Man-In-The-Middle).
Top 10 de las vulnerabilidades presentes en la muestra de 50 aplicaciones móviles (detalles en anexo):
- Broadcast activity 98 %
- DSQLite 94 %
- Broadcast receiver 92 %
- SQLC_password 90 %
- Implicit intent 88 %
- Broadcast service 86 %
- d_JSenabled 78 %
- d_external storage 66 %
- d_webviewdebug 47 %
- HandleSslError 16 %
BROADCAST-ACTIVITY
Permite a cualquier aplicación de terceros acceder a los datos potencialmente sensibles compartidos por el componente.
D_SQLITE
La aplicación utiliza la base de datos SQLite y ejecuta una consulta SQL en bruto. La entrada de un usuario no confiable en consultas SQL en bruto puede provocar inyecciones SQL.
BROADCAST-RECEIVER
Permite a cualquier aplicación de terceros enviar mensajes a la aplicación. Este fallo puede explotarse para comprometer la aplicación, desviándola de su tarea principal para hacerle ejecutar una serie de acciones.
SQLC_PASSWORD
Esta aplicación utiliza el cifrado SQL.
IMPLICIT-INTENT
La información difundida mediante el método del «intent» implícito puede ser interceptada por una aplicación de terceros malintencionada.
BROADCAST-SERVICE
Permite a cualquier aplicación de terceros lanzar o vincularse al servicio. En función del papel del servicio, puede provocar la fuga de datos o el lanzamiento de tareas no autorizadas.
D_JSENABLED
Implementación de una WebView no segura. La ejecución de código controlado por el usuario dentro de una WebView es un agujero de seguridad crítico.
D_EXTSTORAGE
La aplicación puede leer o escribir en el almacenamiento externo. Todas las aplicaciones pueden leer los datos escritos en el almacenamiento externo.
D_WEBVIEWDEBUG
La depuración remota de una WebView está activada.
HANDLESSLERROR
La implementación ignora todos los mensajes de error de validación del certificado SSL, lo que hace que se validen certificados no válidos. Esto vuelve la aplicación vulnerable a un ataque de tipo Man-in-the-Middle.
Descubra la suite de soluciones Pradeo Security


