Actualización del 7 de junio: a raíz de los hallazgos relatados en este artículo, la aplicación «Peel Smart Remote» fue retirada de Google Play.
La aplicación Peel Smart Remote disponible en Google Play (más de 100 millones de descargas) ha aparecido a menudo en las noticias por sus comportamientos intrusivos, como la visualización de un overlay a pantalla completa y de publicidad intempestiva, que causaban una mala experiencia de usuario.
La semana pasada, el motor de análisis Pradeo Security emitió una alerta sobre un problema de seguridad grave en la versión 10.7.3.3 de esta aplicación. En efecto, recopila las fotos de los usuarios para enviarlas a un servidor que no pertenece al propietario de la aplicación. El viernes pasado, la app se actualizó en Google Play (ahora versión 10.7.4.2) y el comportamiento se retiró. Sin embargo, la empresa Peel Technologies no ha hecho ninguna comunicación al respecto.
Como la actualización de las aplicaciones no siempre está automatizada en Android, los millones de usuarios que aún ejecutan la versión anterior de la app siguen expuestos al riesgo de fuga de datos.
Las fotos enviadas a un servidor externo
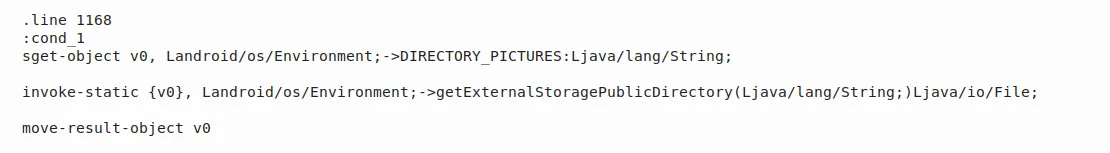
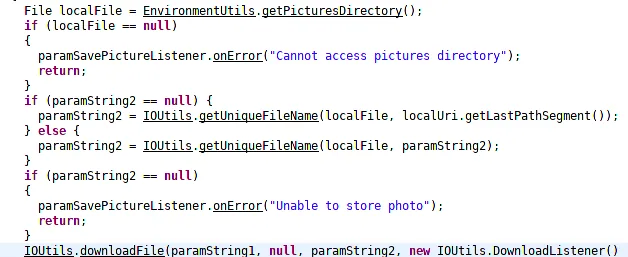
La versión 10.7.3.3 de la aplicación Peel Smart Remote está programada para enviar las fotos del almacenamiento externo de los terminales en los que está instalada hacia un servidor que no pertenece a Peel Technologies. Para detener la fuga de datos, el Pradeo Lab aconseja a todos los usuarios de la app que la actualicen lo antes posible.
Recopilación de los datos
Envío de los datos
Un número excesivo de permisos solicitados
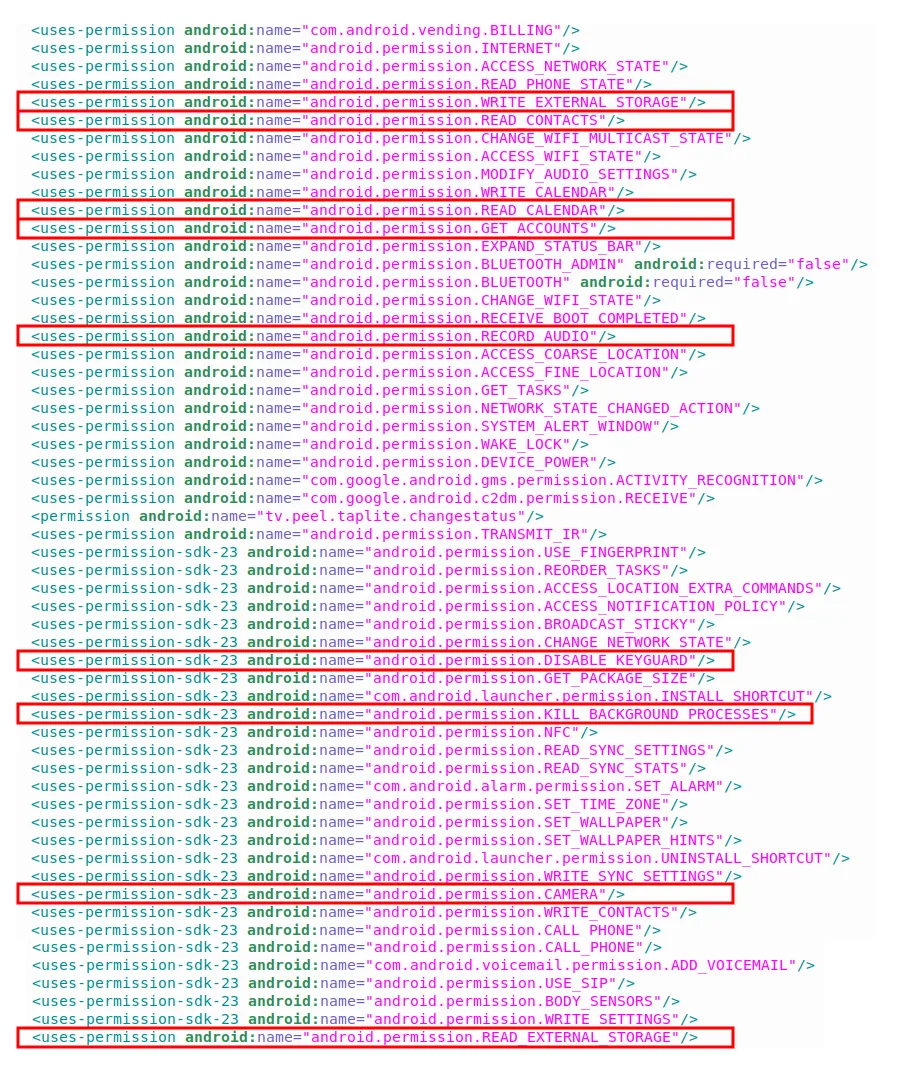
Para acceder a las fotos de los usuarios, la aplicación «Peel Smart Remote» solicita los siguientes permisos:
Android.permission.WRITE_EXTERNAL_STORAGE
Android.permission.READ_EXTERNAL_STORAGE
Según la documentación oficial de desarrollo de Android, «el almacenamiento externo es el mejor lugar para los archivos que no necesitan restricción de acceso y para los archivos que quiere compartir con otras aplicaciones o para los que desea autorizar el acceso desde un ordenador». Al escribir datos en el almacenamiento externo, la aplicación Peel Smart Remote expone considerablemente los datos de sus usuarios. Al acceder a él, puede manipular las fotos, los vídeos, los archivos de audio y cualquier otro documento personal almacenado en ese lugar.
Además, resulta interesante señalar que la aplicación solicita muchos otros permisos críticos, como el acceso a la cámara, a la lista de contactos, al calendario e incluso a la grabación a través del micrófono del teléfono. Sin embargo, ninguno de esos permisos parece necesario para el buen funcionamiento de la aplicación, que, recordemos, ofrece servicios de mando a distancia universal.
Android.permission.CAMERA
Android.permission.READ_CONTACTS
Android.permission.READ_CALENDAR
Android.permission.RECORD_AUDIO
Lista de los permisos solicitados por Peel Smart Remote
Otra información sensible enviada a la red
Por último, en el informe facilitado por el motor Pradeo Security aparece que la aplicación recopila información personal ligada a la edad del usuario, su etnia, sus ingresos, su orientación política, etc., y también la envía a la red.
Recopilación de los datos
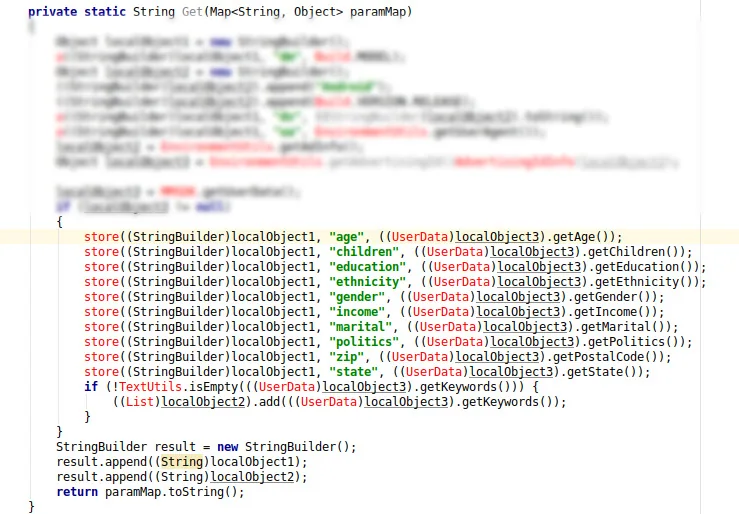
Envío de los datos
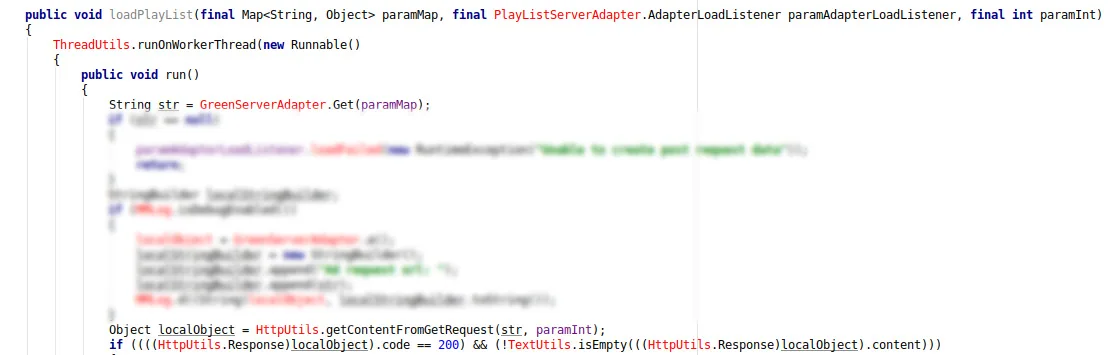
El código original de la aplicación está ofuscado por una herramienta que renombra las funciones con letras. Para una mejor comprensión, hemos sustituido las letras por palabras que describen las funciones.
Información sobre la aplicación
Nombre de paquete: tv.peel.smartremote
Versión: 10.7.3.3
Instalaciones: más de 100 millones
Editor: Peel Technologies


