Ayer detectamos una aplicación móvil maliciosa en Google Play llamada «Daily Food Diary» con más de 10 000 descargas en su haber. El ciberdelincuente que publicó esta aplicación eludió la seguridad de Play Protect ofuscando su código malicioso. Tras ser notificado, el malware fue rápidamente eliminado de la tienda oficial esta mañana. Se aconseja a los usuarios desinstalar rápidamente la aplicación de su smartphone.
Nombre: Daily Food Diary
Paquete: com.dailyapp.fooddiary
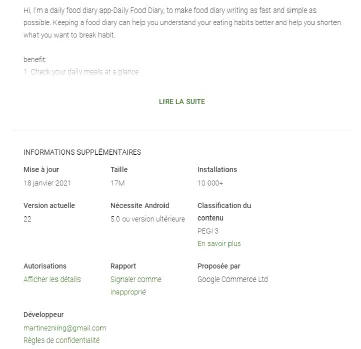
Versión: 22
Instalaciones: más de 10 000
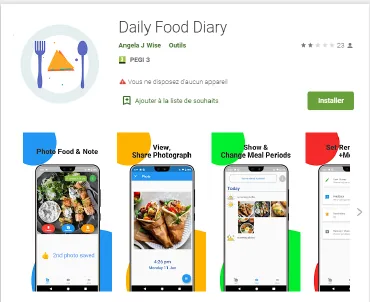
Daily Food Diary pretende ser una aplicación corriente en la que se pueden tomar fotos de los platos y programar alertas a la hora de las comidas. Se caracteriza por un diseño minimalista y solo contiene algunas funcionalidades básicas. En realidad, la verdadera naturaleza de la aplicación es maliciosa.
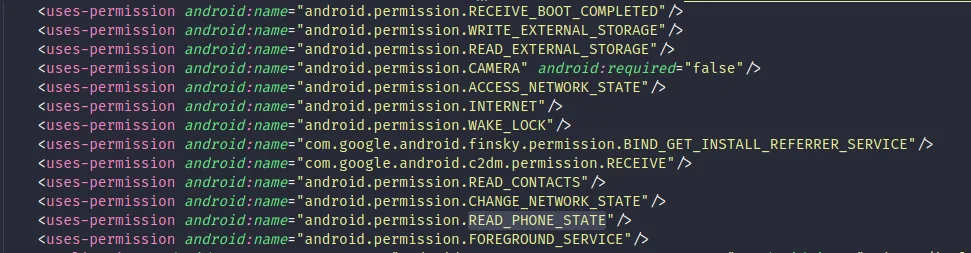
Cuando los usuarios la ejecutan, se les redirige inmediatamente a los ajustes del dispositivo para autorizar que la aplicación se ejecute automáticamente al arrancar (permiso foreground service). Además, la aplicación está configurada para ejecutarse siempre en segundo plano (permiso wake lock). Cuando los usuarios se encuentran en la interfaz de la app, resulta difícil salir y cerrarla, ya que utiliza una técnica de pirateo que hace ineficaces los intentos de salida.
Daily Food Diary solicita con insistencia el permiso para acceder a la lista de contactos y, cuando lo obtiene, los exfiltra a un almacenamiento externo desconocido. También pide autorización para gestionar las llamadas telefónicas, con el fin de rechazar potencialmente las llamadas entrantes que podrían dejar temporalmente en espera la ejecución de la aplicación. Otras líneas de código parecen estar vinculadas al malware Joker.
Una mezcla sofisticada de ofuscación y cifrado
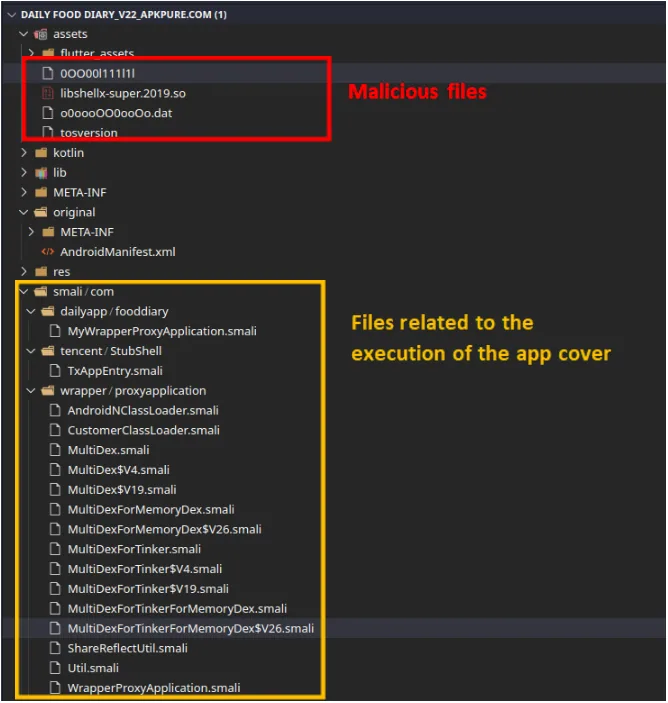
Para disimular sus verdaderas intenciones, el código malicioso de Daily Food Diary está oculto en un archivo cifrado llamado 0OO00l111l1l. Archivos relacionados contienen una librería nativa capaz de descifrar el código malicioso para que pueda ejecutarse (libshellx-super.2019.so), la clave de cifrado (tosversion) y recursos adicionales (o0oooOOO0ooOo.dat).
Además, para no ser detectada por análisis dinámicos, la aplicación no realiza sus comportamientos maliciosos cuando se ejecuta en un emulador.
TOSversion:

Permisos: