El resurgir actual del programa espía Pegasus pone de relieve un problema fundamental planteado desde hace años por los terminales móviles: ¿en qué medida son confidenciales los datos móviles?
El proyecto Pegasus había revelado en julio de 2021 que 50 000 personas resultaron directamente afectadas por el programa espía, pero la información robada afecta también a todas las personas en contacto con las víctimas. A veces es simplemente más fácil alcanzar un objetivo a través de su red, y eso es también lo que hace Pegasus.
En febrero de 2024, la detección del programa espía Pegasus en los teléfonos de dos eurodiputadas, así como en el de un colaborador del Parlamento Europeo, volvió a poner de relieve la amenaza:
«Mi teléfono fue infectado por el programa espía Pegasus»
Nathalie Loiseau - presidenta de la subcomisión de seguridad y defensa del Parlamento Europeo
Aunque los sistemas operativos Android e iOS se desarrollan teniendo en cuenta las cuestiones de seguridad móvil, con Pegasus el grupo NSO demuestra que las protecciones estándar de los sistemas operativos móviles no son lo bastante fiables para proteger los datos de los usuarios, lo que evidencia la necesidad de añadir una capa adicional de seguridad a todos los terminales móviles.
Pradeo, líder mundial de la seguridad móvil, ayuda activamente a sus usuarios a luchar contra el robo y la fuga de datos móviles desde 2010. Este es nuestro análisis del programa espía Pegasus.
El modo de operar de Pegasus
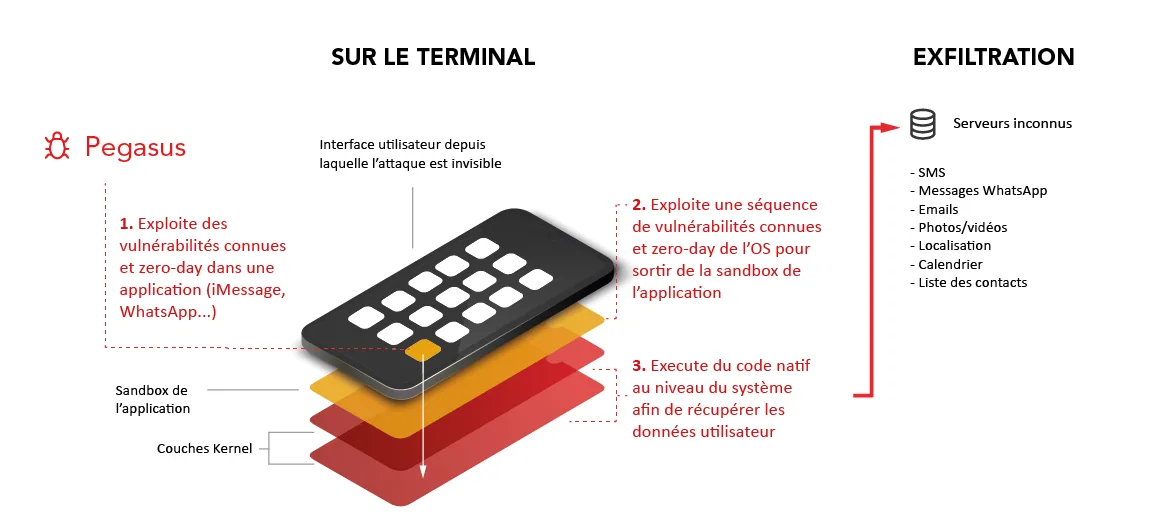
Para comprometer objetivos críticos, el programa espía Pegasus explota las vulnerabilidades de aplicaciones habituales como iMessage, FaceTime, Safari, WhatsApp, etc., que poseen un módulo web (WebKit, WebView…) con el fin de alcanzar URL generadas dinámicamente, invisibles y no clasificadas.
Las páginas alcanzadas ejecutan entonces código JavaScript para explotar otras vulnerabilidades y salir de los sandbox de las aplicaciones, eludiendo así todos los mecanismos establecidos en los sistemas Android e iOS.
Una vez en las capas del sistema, Pegasus explota una secuencia de vulnerabilidades conocidas y de día cero del procesador con el fin de ejecutar código arbitrario (Arbitrary Code Execution) sin necesidad de que el sistema esté rooteado o con jailbreak. El código se carga directamente en la RAM y no como aplicación, lo que lo hace delicado de detectar. Tras franquear todas estas etapas, Pegasus exfiltra masivamente los datos de los usuarios, incluidos los datos cifrados (conversaciones de WhatsApp, Telegram, Signal…).
Lo que nos enseña Pegasus
Los terminales móviles son, sin duda, objetivos de gran valor
En 10 años, el smartphone se ha convertido en el dispositivo conectado más utilizado tanto para usos profesionales como personales. Siempre al alcance de la mano, permite acceder y almacenar casi todos los datos relativos a una persona: agenda, ubicación, contactos, fotos, conversaciones… Y sin embargo, en una época en la que la protección de datos se refuerza cada vez más, las prácticas habituales de ciberseguridad no están a la altura de la sensibilidad de estos terminales.
Recientemente hemos sido testigos de un repunte de los ciberataques y de cada vez más titulares que subrayan fugas procedentes de móviles. Pegasus evidencia la falibilidad en varios niveles de un terminal móvil y el amplio alcance de un ataque móvil.
Un terminal móvil puede comprometerse a nivel de aplicación, de red y de sistema operativo. En el 76 % de las fugas de datos móviles están implicadas las aplicaciones. De media, tres aplicaciones de cada cinco presentan vulnerabilidades o puertas traseras que pueden explotarse para exfiltrar datos. Además de las aplicaciones, las conexiones de red (móvil, wifi, Bluetooth, NFC…) representan otro punto de acceso directo a los datos en tránsito, y los exponen al espionaje o al riesgo de infectar el terminal con código malicioso. Por último, los fallos de configuración y las vulnerabilidades del sistema operativo pueden explotarse para obtener privilegios y acceder a los datos de los usuarios almacenados en el dispositivo. Pegasus actúa en cada uno de esos niveles para espiar a sus víctimas.
iOS no es una fortaleza impenetrable
Hasta ahora, la creencia común era que el enfoque cerrado inherente al sistema iOS lo hacía resistente a los ciberataques. El proyecto Pegasus derribó definitivamente ese mito urbano con, entre otros casos, un iPhone 12 Pro Max con la última versión del sistema 14.6 comprometido por un ataque zero-click que explotaba una vulnerabilidad de día cero de iMessage en junio de 2021.
«Cuando hablamos de algo como un iPhone, todos ejecutan el mismo software en todo el mundo. Así que, si encuentran la manera de piratear un iPhone, han encontrado la manera de piratearlos todos», comentó Edward Snowden.
Pese a los considerables esfuerzos desplegados por Apple, iOS es falible como cualquier otro sistema, y el hecho de que la mayoría de los dispositivos funcionen simultáneamente con la misma versión tiene sus inconvenientes. Las ciberamenazas evolucionan permanentemente y colarse en el sistema de Apple es un reto lucrativo para los piratas.
La vigilancia a gran escala no es nueva
Pegasus subraya la profundidad de un ataque a gran escala dirigido a jefes de Estado, figuras políticas y periodistas. Sin embargo, no hay que olvidar que el espionaje es una práctica habitual llevada a cabo a diario en el sector industrial, mediante robos de datos no dirigidos o incluso a través de prácticas de marketing ordinarias. La dark web está repleta de revendedores de datos que monetizan información relativa a millones de usuarios activos por una media de 4000 USD al mes.
Por consiguiente, cada usuario móvil y todas las empresas deberían preocuparse por la forma en que se tratan los datos en los terminales móviles y por las medidas establecidas para impedir su exfiltración.


