Este año podría marcar un punto de inflexión en el mundo digital. Mientras la pandemia empujaba a las organizaciones a implantar el trabajo a distancia, la disolución de los perímetros de seguridad tradicionales se aceleró hasta hacerlos desaparecer por completo. Las personas malintencionadas vieron en ese caos una oportunidad para espiar a un oponente, un gobierno, un competidor; o para robar a empresas, organizaciones públicas, individuos…
Un estudio reciente de NFU Mutual subraya que el 47 % de las organizaciones se sienten más vulnerables a los ciberataques desde el aumento del teletrabajo, pero el 45 % de ellas todavía no ha tomado ninguna medida para protegerse de la ciberdelincuencia. El número de fugas de datos ocurridas en los últimos meses confirma esa afirmación. La reformulación de las estrategias de seguridad es la única manera de cubrir por completo la extensión de esta nueva superficie de ataque para invertir la tendencia. He aquí algunos hechos a tener en cuenta.
El phishing móvil está en pleno auge
Las campañas de phishing pueden servir a dos objetivos: robar credenciales o pedir a los usuarios que instalen una aplicación maliciosa. En ambos casos son cada vez más sofisticadas y muchos usuarios móviles todavía ignoran su existencia, cayendo así fácilmente en la trampa.
Para robar credenciales
Un estudio reciente realizado por Pradeo en el cuarto trimestre de 2020 muestra que el 34 % de los empleados hacen clic en el enlace presentado en los intentos de phishing enviados por mensaje de texto (correo electrónico, SMS o a través de aplicaciones de mensajería), y que el 19 % llegan a facilitar su identificador y su contraseña. Siendo innegable la eficacia del phishing, la dark web está repleta de piratas que venden bases de datos de usuarios.
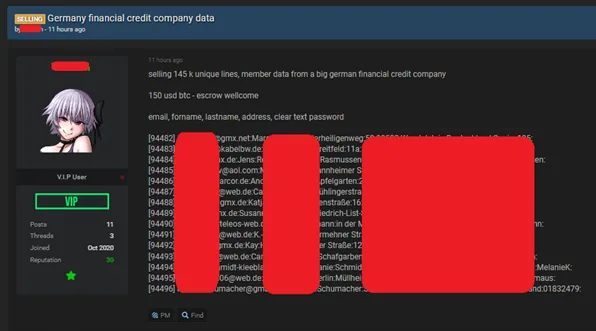
Fuente: https://twitter.com/Bank_Security
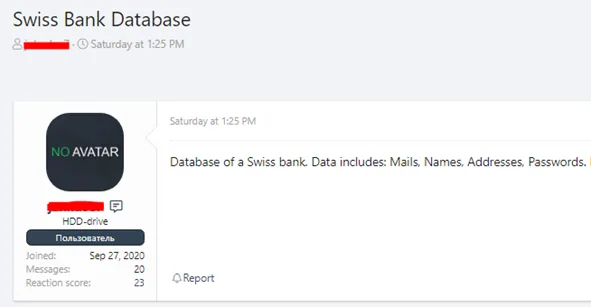
Fuente: https://twitter.com/Bank_Security
Para difundir programas maliciosos (malware)
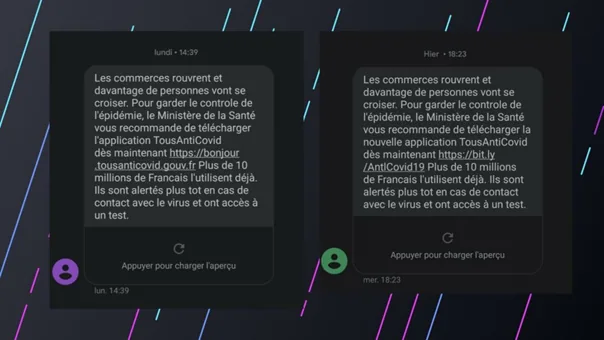
A principios de diciembre tuvo lugar en Francia una campaña masiva de phishing por SMS (smishing). El SMS usurpaba la identidad del gobierno francés y animaba a descargar la aplicación de rastreo de la covid «Tousanticovid» mediante un enlace específico. La aplicación en cuestión era en realidad un clon malicioso que imitaba la aplicación oficial y estaba plagado de comportamientos maliciosos ocultos cuyo objetivo era robar los datos de los usuarios.
Organizaciones públicas y de defensa en el punto de mira
Desde enero, los anuncios de fugas de datos en el sector público no han cesado. Organizaciones de defensa, sanidad, administración y educación han sido afectadas en varias ocasiones a escala mundial. Estos son algunos casos:
Defensa
- La empresa de ciberseguridad FireEye fue pirateada por un presunto Estado-nación, y los defraudadores buscaban los datos de las agencias gubernamentales estadounidenses.
- Se sospecha que China espía a los estadounidenses a través de las redes telefónicas caribeñas.
- La Defense Information Systems Agency (DISA), que gestiona las tecnologías de la información para la Casa Blanca, admitió una fuga de datos que podía comprometer los expedientes de sus empleados.
- El departamento de seguridad del empleo de Illinois (IDES) divulgó expedientes de ciudadanos que solicitaban prestaciones por desempleo.
- La Organización Marítima Internacional de las Naciones Unidas (OMI) reveló un fallo de seguridad que afectaba a los sistemas públicos.
Salud
- En Alemania, una paciente falleció tras ser derivada de un hospital que había sido objetivo de un ransomware.
- Se robaron archivos sobre la vacuna de Pfizer/BioNTech a la Agencia Europea de Medicamentos.
Administración
- Los identificadores fiscales de 1,26 millones de ciudadanos daneses quedaron expuestos por el portal fiscal en línea del gobierno danés.
- En Vancouver, un ataque con ransomware perturbó durante dos días las tarjetas de metro y las taquillas Compass.
Educación
- El Manor Independent School District de Texas perdió 2,3 millones de dólares a raíz de un ataque de phishing.
- La Universidad de California pagó un rescate de 1,14 millones de dólares a piratas informáticos para salvar sus investigaciones sobre la COVID-19.
- La Universidad de York, en el Reino Unido, reveló una fuga de datos causada por Blackbaud. Se robaron los expedientes del personal y de los estudiantes.
- Una escuela de Nevada, víctima de un ataque de phishing, se negó a pagar a los ciberdelincuentes y los datos de los estudiantes se publicaron en línea como represalia.
El malware móvil se convierte en navaja suiza
Existe mucho malware, cada uno con su propia finalidad: un keylogger registra las pulsaciones del teclado, un interceptor de contraseñas de un solo uso desvía los SMS entrantes (OTP) o las aplicaciones de autenticación, un spyware recopila y envía los datos del usuario por la red, etc. Este año, los investigadores de Pradeo han observado un cambio en la manera en que los programas maliciosos ejecutan su pirateo. Para ser más eficaces, ahora combinan varias técnicas de ataque.
Un programa malicioso reciente en Android, llamado Alien, es el ejemplo perfecto de esta creciente sofisticación. Alien se presenta como un Malware-as-a-Service en los foros de la dark web. Está dotado de un conjunto de funcionalidades que le permiten imitar más de 200 aplicaciones con fines de phishing, robar listas de contactos y SMS, registrar las pulsaciones del teclado, bloquear la pantalla, etc.
Este malware móvil evoluciona tan rápido que no puede ser detectado por los antivirus, pues carece de firma vírica, y no puede tratarse con soluciones EDR porque requiere detección y bloqueo en tiempo real. Solo el análisis del comportamiento y la remediación automática en el terminal móvil pueden combatirlo.


