En 2023, el 63 % de las empresas fueron víctimas de un ransomware, según Sophos. En un momento en que se habla cada vez más de esta amenaza en la prensa, conviene señalar que los ransomware no tienen nada de nuevo, pero gozan de especial favor entre los ciberdelincuentes.
Hoy, una gran variedad de estructuras públicas y privadas son atacadas y, aunque cualquiera puede ser víctima de un ransomware, los objetivos más propicios son los que tienen una mala higiene informática, en sectores lucrativos o cuya actividad está ligada a retos críticos. Muy a menudo, las estructuras estatales no disponen de un presupuesto de ciberdefensa a la altura de la criticidad de su información y se encuentran más expuestas a amenazas como los ransomware.
Cuando se infravalora la criticidad de ciertos puntos de entrada, como ocurre con frecuencia con los terminales móviles, el acceso de los piratas se ve facilitado.
Evolución de los ransomware
En los últimos meses han surgido dos nuevas tendencias. Por un lado, se ha observado que el uso de ransomware forma parte con frecuencia de ataques de gran envergadura, preparados a veces con meses de antelación y dirigidos a empresas o instituciones públicas cuidadosamente seleccionadas (sector crítico, alto valor añadido…). Calificadas de Big Game Hunting, estas ofensivas las llevan a cabo la mayoría de las veces equipos de piratas con más medios económicos y/o humanos que la media.
La segunda tendencia está en las antípodas de la primera. Se trata de la democratización de las ofertas de Ransomware-as-a-Service a la venta en la dark web, dirigidas a personas con pocos conocimientos informáticos que buscan un medio sencillo y rápido de lanzar ataques. El ransomware Jigsaw, por ejemplo, se negocia por unos 3000 dólares en foros ciberdelictivos. El RaaS está disponible en forma de suscripción y a veces ofrece una plataforma de gestión, como cualquier solución SaaS, para monitorizar el ataque. Mucho menos eficaces que el Big Game Hunting, los RaaS se utilizan en general para atacar a particulares o pequeñas empresas de forma aleatoria.
¿Cómo puede un ransomware infiltrarse en su sistema?
Metodología de infección
Para desplegar un ransomware en el sistema de información de una organización, los ciberdelincuentes pasan por las flotas de ordenadores, smartphones o tabletas. Lo más frecuente es que utilicen el phishing y el software mal protegido.
Correo de phishing
Gratuito y capaz de alcanzar rápidamente a un público amplio, el correo electrónico es un medio privilegiado para difundir un ransomware. Un estudio realizado por Pradeo muestra que el 34 % de los empleados hacen clic en el enlace presentado en los intentos de phishing enviados por mensaje de texto (correo, SMS o a través de aplicaciones de mensajería).
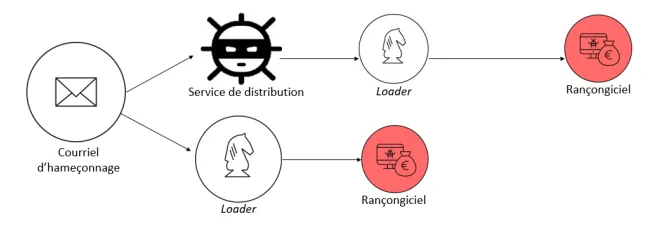
Fuente: ANSSI - Estado de la amenaza ransomware
Página web maliciosa o secuestrada
Algunos sitios imitan páginas de empresas conocidas o presentan un escaparate falso para empujar a los internautas a descargar un programa, alegando por ejemplo un fallo de seguridad del sistema operativo o una actualización necesaria para acceder a un servicio. El programa es en realidad un malware.
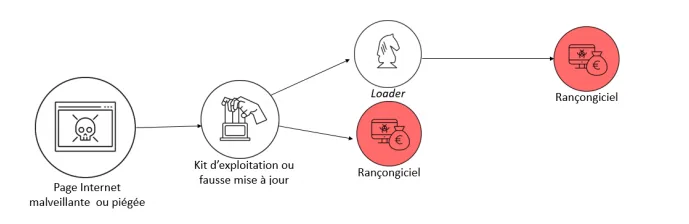
Fuente: ANSSI - Estado de la amenaza ransomware
Explotación de las vulnerabilidades
- Servidor: algunas vulnerabilidades de la red pueden explotarse para propagar un malware. Hace una semana, el sistema bancario en la India fue víctima de ello.
- Software: los fallos de seguridad en el software pueden facilitar el acceso a los datos de la empresa. Por ejemplo, la democratización de los servicios de VPN los convierte en un objetivo predilecto y algunos son blanco de ataques de «fuerza bruta» para obtener las credenciales de los administradores.
Cifrado y petición de rescate
Cuando se instalan en un terminal conectado a un sistema de información, los ransomware ponen en cuarentena los programas de seguridad y de gestión remota y después cifran los archivos locales, remotos, los discos conectados a la red, etc. Una vez cumplida esa etapa, se pide un rescate.
En la mayoría de los casos, los piratas piden a la entidad atacada que se ponga en contacto con ellos en un plazo determinado. Pasado ese tiempo, la información cifrada se borra, se revende o se difunde públicamente. Sin embargo, aunque se realice el pago (a menudo en criptomoneda, por tanto no rastreable), la organización no tiene la certeza de recuperar la totalidad de sus datos. Como orden de magnitud, el importe de un rescate va desde unos miles de euros para un particular hasta entre 200 000 y 10 millones de dólares para los ransomware DarkSide y WastedLocker.
Graves consecuencias
Pérdidas financieras
Los ransomware tienen como objetivo extorsionar dinero. Cuando caen en la trampa, las organizaciones se enfrentan a un dilema: ¿hay que pagar el rescate? Sea cual sea la respuesta, en cualquier caso tendrán que afrontar pérdidas financieras ligadas a una interrupción inesperada de su actividad, a la limpieza completa de su sistema de información, a investigaciones para establecer el origen del ataque, a sanciones de las autoridades de protección de datos, etc.
Fuga de datos
En un ciberataque con ransomware, y sea cual sea la reacción de la estructura atacada, la fuga de datos es inevitable. Incluso cuando se paga el rescate y los datos se restauran, la información robada suele acabar a la venta en el mercado negro.
Parada forzada de la actividad
Un ciberataque, al dejar a menudo inoperativa una parte o la totalidad del sistema informático, puede ralentizar o incluso paralizar la actividad de la entidad afectada. En algunos sectores eso genera pérdidas financieras considerables; en otros, como el de la salud y en particular en los hospitales, pone directamente en peligro la seguridad de los pacientes.
Daño a la imagen
Cuando una organización es víctima de un ransomware, o de cualquier otro ataque que provoque una fuga de datos, es difícil que no trascienda. Además, la legislación obliga (en la mayoría de los países) a notificar el incidente al organismo gubernamental encargado de la protección de datos. La mediatización de un fallo de seguridad tiene fuertes repercusiones en la imagen de marca de la estructura, que pierde la confianza de sus interlocutores: clientes, socios, inversores…
Impida que los ransomware exploten su flota móvil para infectar su sistema de información: proteja sus móviles con Pradeo Security.


