Actualización: la aplicación fue finalmente retirada de Play Store el 27 de enero, tras haber estado disponible para su descarga durante 15 días.
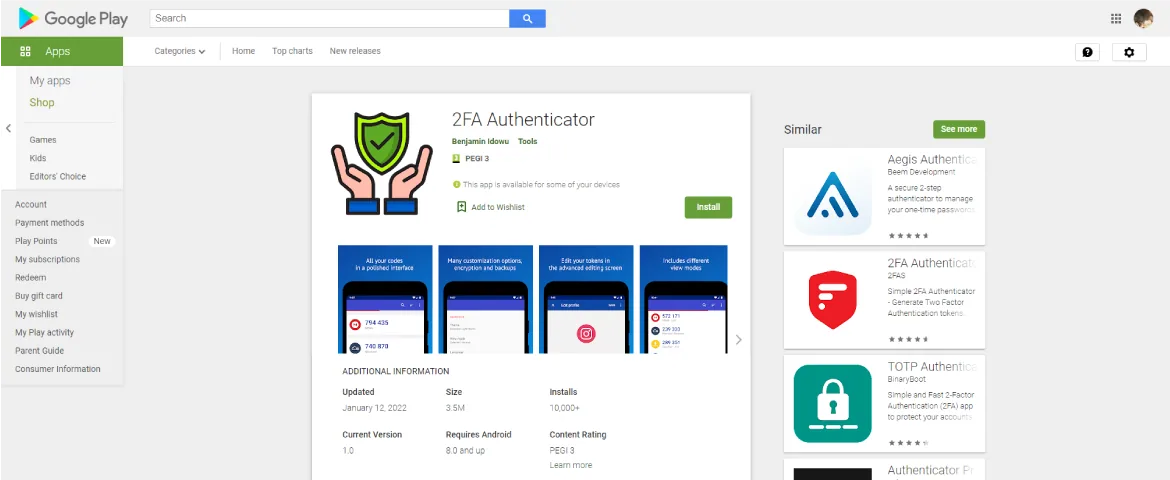
Los investigadores de Pradeo han descubierto una aplicación móvil maliciosa llamada 2FA Authenticator distribuida en Google Play e instalada por más de 10 000 personas. Hemos identificado la aplicación como un trojan-dropper, ya que los ciberdelincuentes la utilizan para instalar malware en los terminales móviles de sus usuarios. Nuestro análisis reveló que el dropper instala el malware bancario Vultur, que ataca a los servicios financieros para robar la información bancaria de los usuarios. Se invita a los usuarios de esta aplicación a eliminarla de inmediato. Hemos alertado al equipo de Google Play de nuestro hallazgo.
Identificación de la aplicación
https://play.google.com/store/apps/details?id=com.privacy.account.safetyapp
2FA Authenticator
com.privacy.account.safetyapp
Versión 1.0
Más de 10 000 instalaciones
Una aplicación maliciosa difícil de detectar
La aplicación llamada 2FA Authenticator es un dropper utilizado para instalar programas maliciosos en los terminales de sus usuarios. Se desarrolló para parecer legítima y prestar un servicio real. Para ello, sus desarrolladores utilizaron el código open source de la aplicación de autenticación oficial Aegis, en el que inyectaron código malicioso. La aplicación queda así disfrazada de herramienta de autenticación, lo que le permite pasar desapercibida.
Un ataque automatizado y evolutivo
Primera etapa del ataque: el perfilado
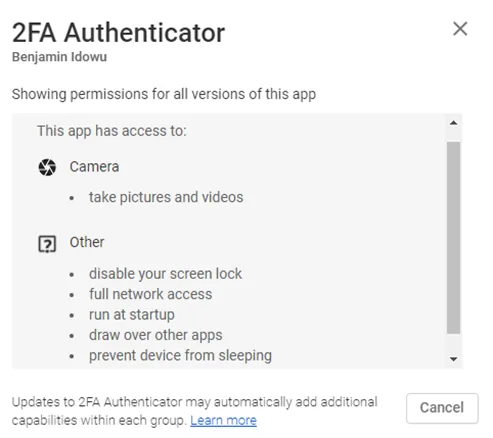
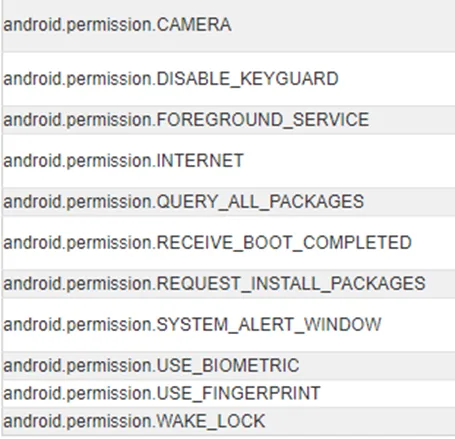
A diferencia de la aplicación oficial Aegis en la que se inspira, 2FA Authenticator solicita permisos críticos que no divulga en su ficha de Google Play.
Esos permisos ocultos y el código malicioso que ejecuta la aplicación le permiten realizar automáticamente los siguientes comportamientos:
- Recopilar y enviar la lista de aplicaciones de los usuarios y su geolocalización a los piratas, lo que les permite realizar ataques dirigidos a personas de países concretos que utilizan aplicaciones móviles determinadas, en lugar de campañas masivas no dirigidas que podrían exponerlos,
- Desactivar el bloqueo del teclado y las contraseñas de seguridad asociadas,
- Descargar aplicaciones de terceros en forma de supuestas actualizaciones,
- Realizar actividades libremente incluso cuando la aplicación está cerrada,
- Superponerse a la interfaz de otras aplicaciones móviles utilizando un permiso crítico llamado SYSTEM_ALERT_WINDOW, sobre el que Google precisa: «Muy pocas aplicaciones deberían usar este permiso; estas ventanas están destinadas a una interacción a nivel de sistema».
| Permisos de 2FA Authenticator anunciados en Google Play | Permisos solicitados por 2FA Authenticator |
 |
 |
Segunda etapa del ataque: instalación del malware bancario
Nuestros investigadores descubrieron que la segunda etapa del ataque está condicionada por la información que el dropper recopila primero sobre sus usuarios. Cuando se cumplen ciertas condiciones, nuestro análisis reveló que el dropper instala Vultur, un tipo de malware avanzado y relativamente nuevo que ataca principalmente a las interfaces bancarias en línea para robar las credenciales de los usuarios y otra información financiera crítica.
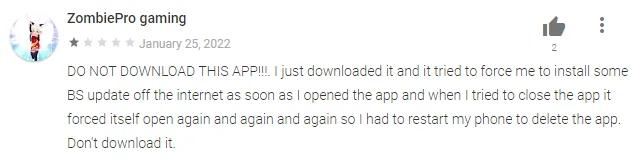
Opinión de un usuario que alerta del comportamiento malicioso.
No confunda esta aplicación maliciosa con 2FA Authenticator (2FAS), paquete: com.twofasapp.
Se trata de dos aplicaciones diferentes.


