Il y a de cela quelques semaines, nous avons finalisé une étude visant à mesurer le niveau de vulnérabilité des applications bancaires face aux menaces que peuvent porter l’environnement de l’utilisateur dans lequel elles sont installées. Voici quelques éléments de contexte qui permettront de mieux apprécier notre démarche et nos conclusions.
D’abord la genèse. A chacune de nos discussions avec les banques, nous sommes frappés de constater à quel point elles sont focalisées sur la sécurisation de leurs applications bancaires (ou plus exactement sur la sécurité de leur code) ainsi que par celle de leurs serveurs incluant les communications entre leurs applications et leurs infrastructures. Or, même s’ils sont indispensables, la sécurité complète de leurs utilisateurs ne repose pas que sur ces deux piliers. En effet, le smartphone (ou la tablette) de l’utilisateur peut être lui-même porteur de menaces pour leurs applications et il constitue à lui seul un troisième pilier.
Depuis plus de trois ans maintenant, nous attirons l’attention des banques sur ce point. Toutes ont été convaincues mais trop peu ont attribué la priorité nécessaire à ce sujet. Or, il suffit de lire la presse pour constater que les attaques contre les applications bancaires se multiplient (Marcher).
En fin d’année dernière, nous avons été sollicités par une banque qui souhaitait se pencher spécifiquement sur le sujet. Pour rendre le plus concret possible nos arguments, nous leur avons présenté les conclusions de l’analyse de vulnérabilité de leur propre application. Après cet épisode, nous nous sommes légitimement posé la question suivante : quel est l’état des lieux des applications bancaires sur ce sujet spécifiquement ?
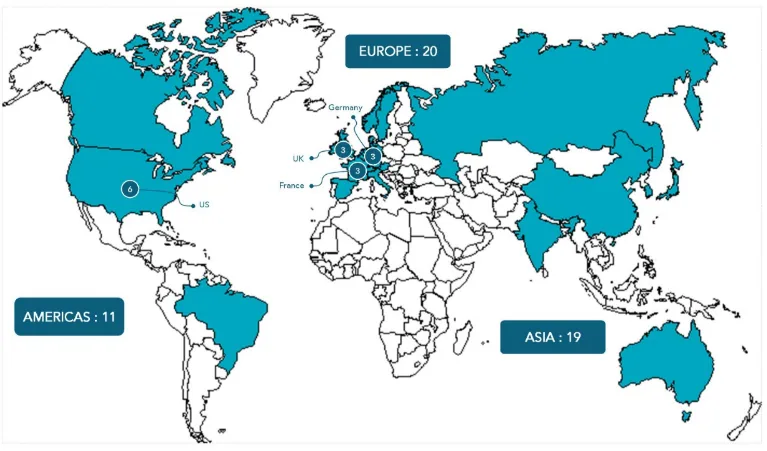
Nous avons alors décidé de lancer une étude portant sur 50 applications appartenant à 50 banques du Top 100 mondial. La sélection représentait 22 pays et un minimum d’un demi-milliard d’utilisateurs.
Nous avons alors démarré nos analyses sur des environnements Android et iOS avec une vingtaine de techniques de la plus évoluée à la plus basique que nous garderons confidentielles.
Résultats : 100% de réussite avec en moyenne un succès de 7 techniques pour chaque application.
Face à ce constat, nous avons pris la responsabilité de publier les conclusions de notre étude dans l’unique but de tirer la sonnette d’alarme sur ce sujet qui ne peut/doit plus être ignoré.
Bien évidemment, il ne s’agit pas là de faire un procès aux banques (nous n’avons communiqué et ne communiquerons aucun nom de banque). Nous avons choisi de nous pencher en priorité sur ce secteur car cela nous semble le plus urgent mais nous aurions pu tout autant en choisir un autre sur lequel nous aurions sans nul doute abouti aux mêmes conclusions. La réalité est que le degré de maturité dans la compréhension des enjeux de sécurité sur les mobiles (qui reste un avènement récent) n’est pas le même que celui du web par exemple.