Die größten Online-Händler der Welt bieten ihre Produkte über mobile Anwendungen an, die von Milliarden von Kunden genutzt werden. Laut einem Statista-Bericht kaufen heute 82% der Internetnutzer online über ihr mobiles Gerät ein.
Wenn eine mobile Anwendung persönliche und finanzielle Daten verarbeitet, müssen datenschutzrechtliche Bestimmungen wie die Allgemeine Datenschutzverordnung (DSGVO) und die Zahlungsdiensterichtlinie 2 (PSD2) angewendet werden. Dabei müssen Sicherheitsfunktionen eingebettet werden, um Privacy by Desing zu gewährleisten und um Datenschutzverletzungen zu verhindern.
Das Pradeo Lab untersuchte die 38 am häufigsten heruntergeladenen Shopping-Apps von Google Play und nahm Sie unter die Lupe mithilfe ihres App-Sicherheitstool. Die Ergebnisse zeigen, dass sie übermäßig personenbezogene Daten verarbeiten und diese unter schwachen Sicherheitsmaßnahmen verwalten.
Kritische Daten, die über unsichere Verbindungen übertragen werden
Die Einkaufsanwendungen verarbeiten die Kreditkartendaten der Benutzer zu einem offensichtlichen Zweck – dem Einkauf. Es scheint jedoch, dass diese Apps auch personenbezogene Daten wie Kontaktlisten, Audio- und Videoaufzeichnungen und Anruflisten ansammeln, worauf kein dringender Grund dafür gibt. Viel schlimmer ist die Tatsache, dass diese sensiblen Daten ungesichert verarbeitet werden.
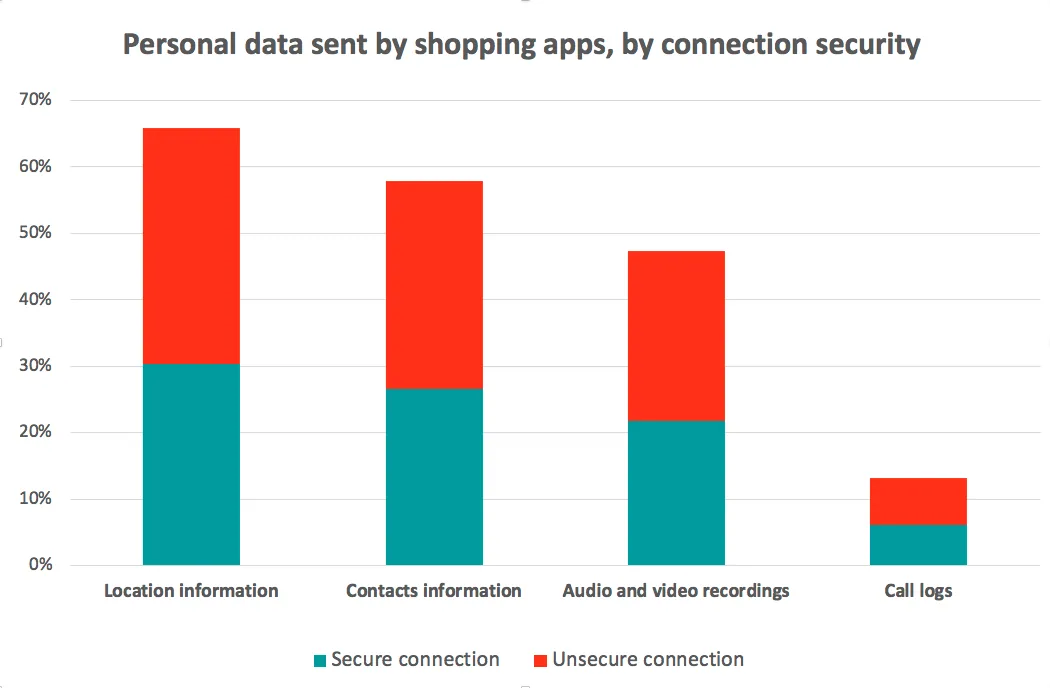
Die folgende Grafik zeigt, dass Shopping-Apps Standortinformationen (66%), Kontaktlisten (58%), Audio- und Videoaufzeichnungen (47%) und Anrufprotokolle (13%) der Nutzer ansammeln und diese über die Netzwerke weiterversenden. Außerdem wird die Verteilung der über das Netzwerk gesendeten persönlichen Daten über sichere Verbindungen (https mit vertrauenswürdigem Zertifikat) oder unsichere Verbindungen (http oder nicht vertrauenswürdiges Zertifikat) hervorgehoben.
Die Code-Schwachstellen gefährden den Datenschutz
Die am häufigsten verwendeten mobilen Einkaufsanwendungen weisen durchschnittlich 13 Code-Schwachstellen pro App auf. Hier sind die schwerwiegendsten Schwachstellen, die nach Schweregrad sortiert wurden und der Prozentsatz gibt an, wie viele Apps davon betroffen sind.
- 509TrustManager: 53%
- HandleSslError: 21%
- PotentiallyByPassSslConnection: 21%
- URLCanonicalisation: 16%
- World-Writable 8%
- Implicit-Intent: 87%
- Log: 47,4%
- Broadcast-Activity: 89%
- Broadcast-Service: 90%
- Broadcast-Receiver: 84%
Der völlig anonymisierte App-Sicherheitsbericht steht der Presse auf Anfrage zur Verfügung. Es beinhaltet folgende Details für jede einzelne App:
- Die Liste der über das Netzwerk gesendeten persönlichen Daten
- Die Liste der Geräteinformationen, die über das Netzwerk gesendet werden
- Die Anzahl der http / https-Verbindungen
- Die Anzahl der nicht überprüften Verbindungen
- Anzahl und Details der Sicherheitslücken im Code
- Die Anzahl der eingebetteten Bibliotheken von Drittanbietern
Vielleicht interessiert Sie auch:


