Los mayores comercios electrónicos del mundo venden sus productos mediante aplicaciones móviles utilizadas por miles de millones de usuarios. Hoy, el 82 % de los internautas realiza sus compras a través de su dispositivo móvil, según un informe de Statista.
Cuando una aplicación manipula datos personales y financieros, está obligada por leyes como el Reglamento General de Protección de Datos (RGPD) o la Directiva sobre Servicios de Pago 2 (DSP2) a integrar funcionalidades de seguridad que garanticen la confidencialidad y la protección de los datos desde el diseño.
El laboratorio de Pradeo ha analizado las 38 aplicaciones de comercio electrónico más descargadas de Google Play con su herramienta de auditoría de seguridad de aplicaciones. Los resultados muestran que manipulan de forma excesiva los datos personales de los usuarios, y además de manera muy poco segura.
Envío de datos sensibles mediante conexiones no seguras
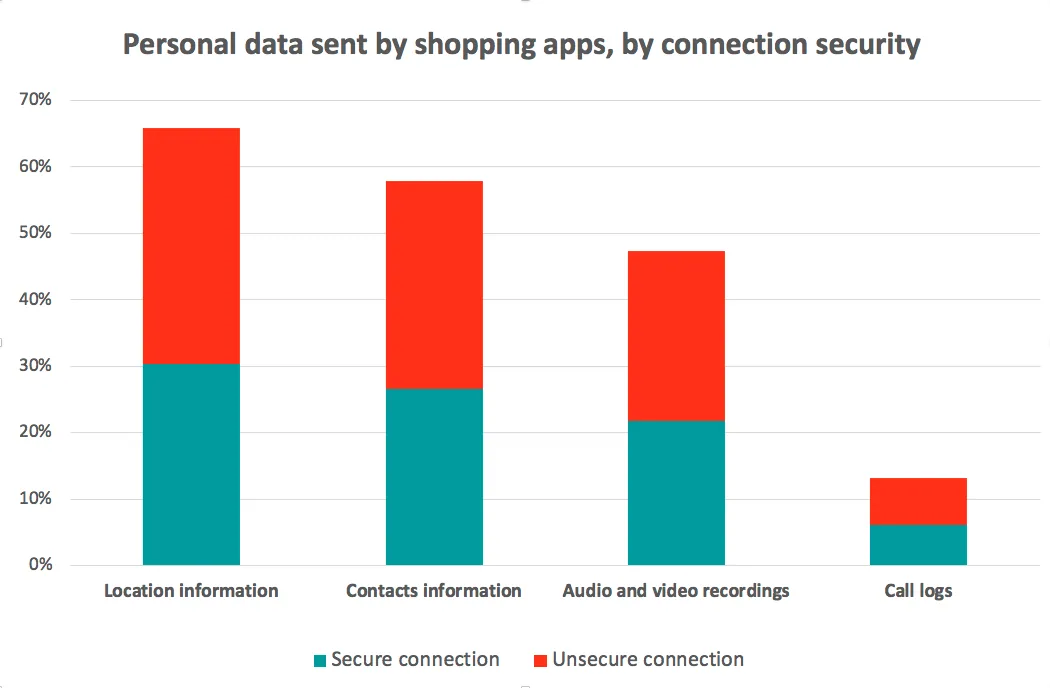
Las apps de comercio electrónico manipulan información de tarjetas de crédito por razones evidentes. Pero resulta que también recopilan datos personales, como la lista de contactos, los archivos de audio y vídeo o el registro de llamadas, por razones poco claras. Peor aún, la manera en que se tratan esos datos resulta muy arriesgada.
El gráfico siguiente muestra que las aplicaciones de comercio electrónico recopilan y envían a la red información sobre la geolocalización de los usuarios (66 %), su lista de contactos (58 %), su galería de audio y vídeo (47 %) y su registro de llamadas (13 %). Además, pone de relieve la distribución de los datos personales enviados a la red, mediante conexiones seguras (HTTPS con un certificado de confianza) o no seguras (HTTP o certificado no fiable).
Vulnerabilidades de código que amenazan la confidencialidad de los datos
Las apps de comercio electrónico más utilizadas del mundo tienen una media de 13 vulnerabilidades de código por aplicación. Estas son las vulnerabilidades más peligrosas que se han descubierto, ordenadas por grado de severidad, seguidas del porcentaje de aplicaciones que las presentan.
- X.509TrustManager: 53 %
Implementación no segura de la interfaz X509TrustManager, que ignora todos los errores de validación del certificado SSL al establecer una conexión HTTPS con un host remoto, lo que vuelve la aplicación vulnerable a un ataque de tipo Man-in-the-Middle. - HandleSslError: 21 %
La implementación ignora todos los mensajes de error de validación del certificado SSL, lo que hace que se validen certificados no válidos. Esto vuelve la aplicación vulnerable a un ataque de tipo Man-in-the-Middle. - PotentiallyByPassSslConnection: 21 %
Implementación no segura que elude la validación del certificado SSL al establecer una conexión HTTPS con un host remoto, lo que vuelve la aplicación vulnerable a un ataque de tipo Man-in-the-Middle. - URLCanonicalisation: 16 %
El fallo en la canonicalización de una URL recibida por la aplicación puede dar lugar a un ataque de tipo «vulnerabilidad transversal» de directorio, que puede provocar la divulgación de datos sensibles o la corrupción malintencionada de datos. - World-Writable: 8 %
No debería ser posible que otras aplicaciones accedan a esos datos, ni que sean accesibles a otros programas o personas. - Implicit-Intent: 87 %
La información difundida mediante el método del «intent» implícito puede ser interceptada por una aplicación de terceros malintencionada. - Log: 47,4 %
Es arriesgado poner en producción una aplicación que muestra salidas de registro. Una aplicación de terceros podrá ejecutar un comando y recuperar los registros con información potencialmente sensible. - Broadcast-Activity: 89 %
Permite a cualquier aplicación de terceros acceder a los datos potencialmente sensibles compartidos por el componente. - Broadcast-Service: 90 %
Permite a cualquier aplicación de terceros lanzar o vincularse al servicio. En función del papel del servicio, puede provocar la fuga de datos o el lanzamiento de tareas no autorizadas. - Broadcast-Receiver: 84 %
Permite a cualquier aplicación de terceros enviar mensajes a la aplicación. Este fallo puede explotarse para comprometer la aplicación, desviándola de su tarea principal para hacerle ejecutar una serie de acciones.
La versión anonimizada del informe de seguridad de las aplicaciones está disponible a petición para la prensa. Indica para cada app:
- La lista de los datos personales enviados a la red
- La lista de la información del terminal enviada a la red
- El número de conexiones HTTP / HTTPS
- El número de conexiones no certificadas
- El número y el detalle de las vulnerabilidades
- El número de bibliotecas externas integradas


