En Android e iOS, los servicios de accesibilidad ofrecen funcionalidades que facilitan el uso de un smartphone: comentarios de audio, subtítulos, visualización personalizada… Algunas aplicaciones móviles concebidas con un enfoque inclusivo son compatibles con los servicios de accesibilidad.
Para activar estos servicios en una aplicación, esta requiere el permiso de accesibilidad. El problema es que ese permiso ofrece a las aplicaciones un acceso completo al dispositivo del usuario. Hoy, cada vez más ciberdelincuentes lo explotan para tomar el control de smartphones y tabletas. Cuando ocurre, los usuarios se encuentran en un callejón sin salida, incapaces de desinstalar o siquiera de restablecer su dispositivo.
Recientemente, la solución Pradeo Security neutralizó en un móvil protegido una aplicación que utilizaba los servicios de accesibilidad de Android con fines maliciosos. El malware identificado se instaló a través de un enlace de phishing. Se hace pasar por una aplicación de escaneo de códigos QR, pero en realidad explota el permiso de accesibilidad para realizar transacciones bancarias fraudulentas.
Los riesgos ligados a los servicios de accesibilidad en el móvil
Una aplicación puede utilizar el permiso android.permission.BIND_ACCESSIBILITY_SERVICE para disponer de funcionalidades avanzadas que faciliten la accesibilidad a usuarios con deficiencias auditivas, visuales, etc. Con ese permiso, una aplicación puede controlar la totalidad de la pantalla (clics, movimientos…) así como el teclado, leer lo que se muestra y cerrar o abrir aplicaciones.
Estas funcionalidades son sensibles, ya que permiten controlar prácticamente todas las capas de un dispositivo. Cuando el usuario concede el permiso de accesibilidad a una aplicación maliciosa, esta puede enviar a un servidor remoto toda la información mostrada en la pantalla y tecleada, impedir su propia desinstalación o un restablecimiento del sistema, e incluso ejecutarse automáticamente al reiniciar el dispositivo. Por desgracia, los canales de distribución utilizados por los piratas, como las tiendas de aplicaciones no oficiales y la mensajería (SMS), no aportan ninguna protección frente al problema.
Caso práctico: QR-Code Scanner
Nombre de la aplicación analizada: QR-Code Scanner
Nombre de paquete: com.square.boss
Entorno: Android
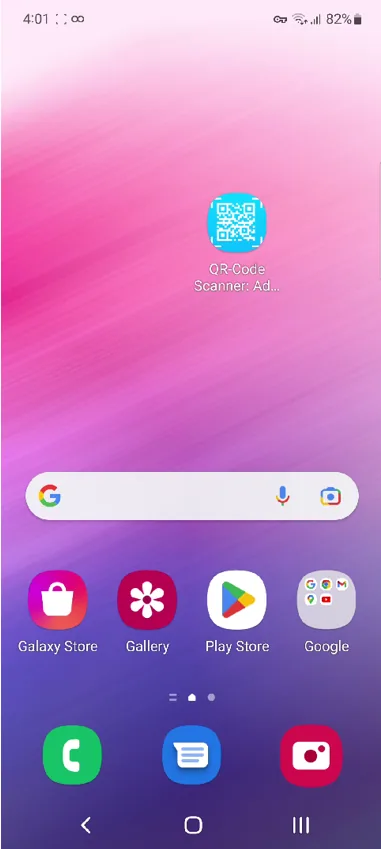
La aplicación QR-Code Scanner es, en apariencia, una aplicación de escaneo de códigos QR. Su icono y su nombre no despiertan sospechas. Sin embargo, al ejecutarla se comprueba que no ofrece ninguna funcionalidad de escaneo de códigos QR. De inmediato, la aplicación envía una notificación que insta a conceder la opción de accesibilidad, necesaria para ejecutar su ataque. Mientras el usuario no da su consentimiento, envía continuamente la misma solicitud de permiso.
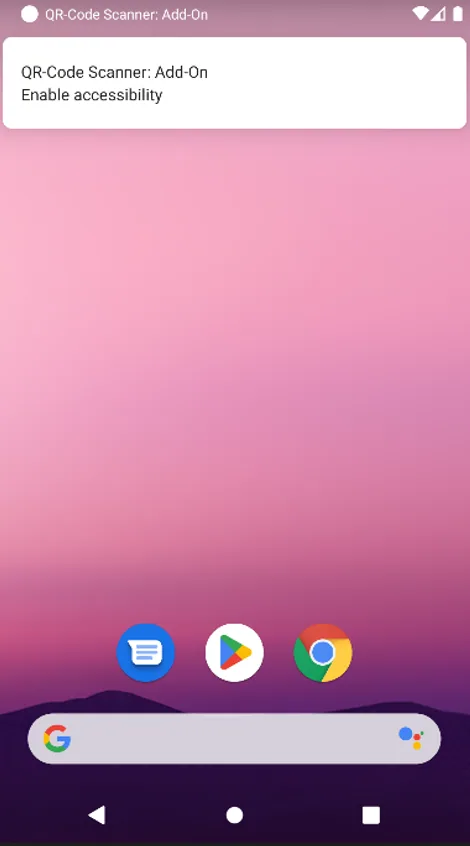
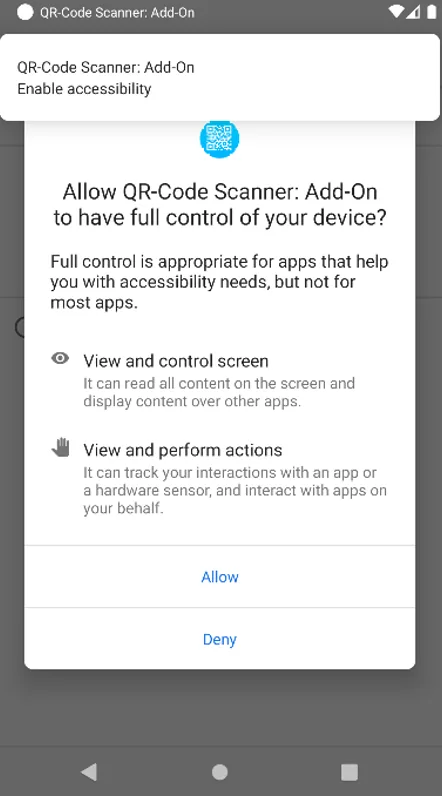
Una vez autorizado, el malware puede aprobar sus propias solicitudes de permisos en lugar del usuario y de forma invisible. Así se concede todos los permisos que le permitirán perpetrar su ataque en el momento oportuno.
En este caso, nuestro análisis del malware deja ver que el objetivo del pirata que hay detrás de la aplicación es cometer fraudes, recopilando datos que el usuario teclea o muestra en su pantalla (identificador, contraseña, números de tarjeta bancaria…) e interceptando el código temporal de autenticación enviado.
En primer lugar, la aplicación QR-Code Scanner accede a la lista de aplicaciones instaladas en el dispositivo de la víctima para identificar un posible interés. Cuando se utilizan aplicaciones bancarias o de comercio electrónico, hay más probabilidades de que el usuario manipule datos bancarios. Cuando es el caso, el pirata lo espía sin su conocimiento y recopila la información.
Para entrar en la cuenta de cliente de la víctima o realizar un pago con su tarjeta bancaria, el pirata intercepta el código temporal contenido en un SMS o una notificación. Elude así todas las medidas de seguridad que autentican los pagos y las conexiones mediante un código. Solo resisten los protocolos de verificación que utilizan datos biométricos.
Por último, la aplicación utiliza el dispositivo de la víctima para propagarse a otros dispositivos. Para ello envía un SMS con un enlace de phishing a toda la lista de contactos. Así, el mensaje procede de un número conocido y tiene más probabilidades de convencer a los destinatarios de instalar el malware.
A lo largo del ataque, el malware explota los servicios de accesibilidad para:
- Espiar la actividad del smartphone
- Concederse e impedir la retirada de los permisos que necesita
- Impedir la desinstalación de la aplicación, desde la pantalla de inicio o desde los ajustes
- Impedir el restablecimiento a los valores de fábrica, incluso desde un dispositivo de terceros
- Impedir la suspensión o la detención de su proceso
- Ejecutarse automáticamente al arrancar
Los permisos explotados por el malware son los siguientes:
android.permission.QUERY_ALL_PACKAGES
android.permission.QUICKBOOT_POWERON
android.permission.RECEIVE_LAUNCH_BROADCASTS
android.permission.GET_TASKS
android.permission.SYSTEM_ALERT_WINDOW
android.permission.RECEIVE_SMS
android.permission.READ_SMS
android.permission.WRITE_SMS
android.permission.SEND_SMS
android.permission.REQUEST_IGNORE_BATTERY_OPTIMIZATIONS
android.intent.action.BOOT_COMPLETED
com.htc.intent.action.QUICKBOOT_POWERON
android.intent.action.QUICKBOOT_POWERON
android.permission.RECEIVE_BOOT_COMPLETED
android.permission.QUICKBOOT_POWERON
Medidas de protección
Pese a la innegable necesidad de los servicios de accesibilidad, los derechos avanzados que ofrecen sobre el sistema hacen que deban utilizarse (del lado del desarrollador) y autorizarse (del lado del usuario) con una atención muy particular.
Hoy, solo algunas herramientas y acciones de remediación resultan eficaces para desinstalar el malware analizado:
- El bloqueo de la aplicación antes de su ejecución con Pradeo Security
- La desinstalación forzada de la aplicación con Pradeo Security for Samsung
- La desinstalación mediante una solución de gestión de terminales (UEM, MDM)
- La desinstalación mediante comando ADB


