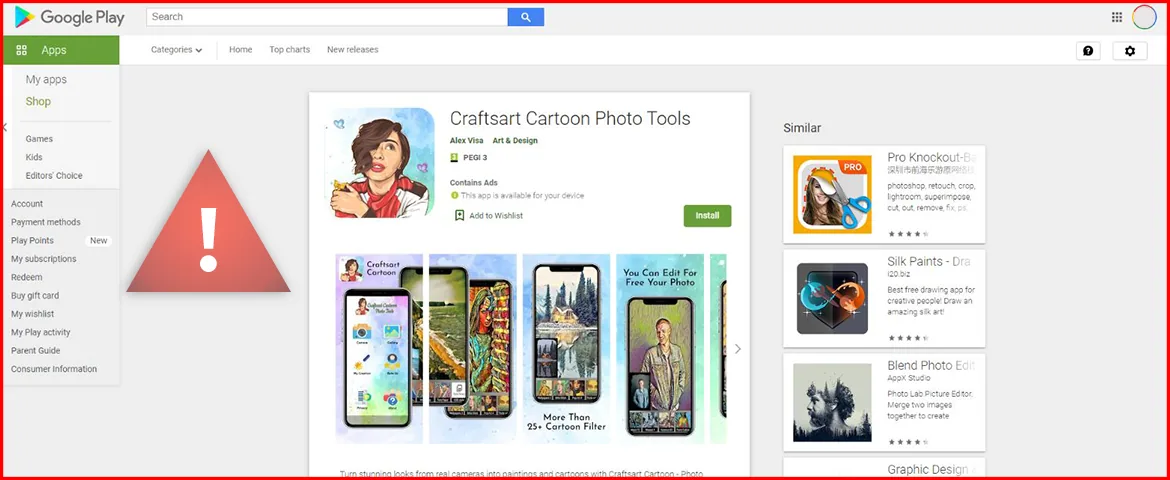
Actualización: tras nuestra comunicación con el equipo de Google Play, la aplicación fue finalmente retirada de la tienda el 22 de marzo.
Pradeo ha detectado una aplicación móvil maliciosa actualmente distribuida en Google Play e instalada en más de 100 000 dispositivos.
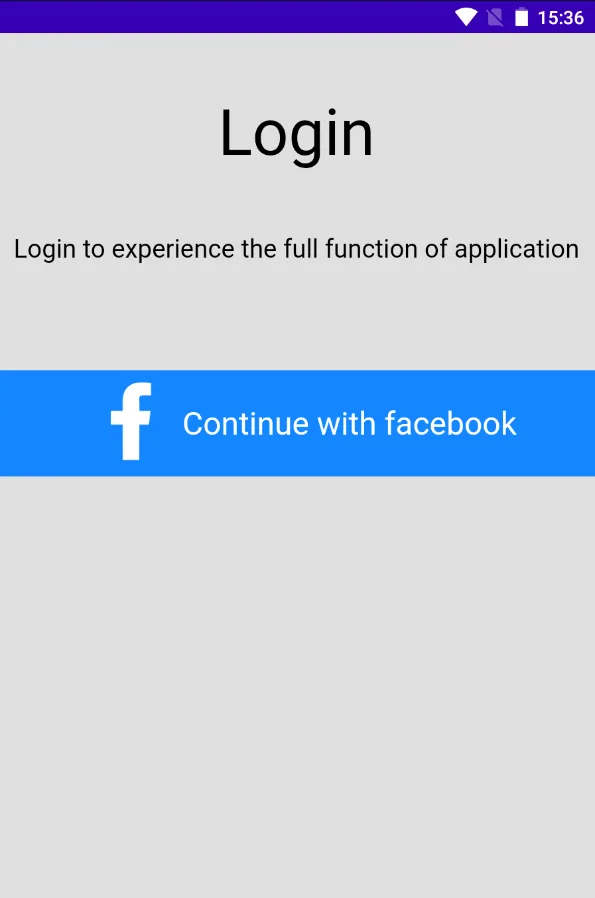
La aplicación esconde un spyware llamado Facestealer que utiliza una técnica de social engineering para robar identificadores y contraseñas de Facebook y que después establece conexiones con un servidor ruso. Los piratas que explotan la aplicación tienen acceso completo a las cuentas de Facebook de sus víctimas y a todos los datos que contienen: tarjetas de crédito, conversaciones, búsquedas, etc. (véase la lista completa).
Hemos alertado al equipo de Google Play de nuestro hallazgo y aconsejamos a los usuarios de esta aplicación que la eliminen de inmediato.
Información sobre la aplicación
Craftsart Cartoon Photo Tools
https://play.google.com/store/apps/details?id=com.craftstoon.cartoonphoto
com.craftstoon.cartoonphoto
Versión 1.0.1
Más de 100 000 instalaciones
Un truco bien rodado para introducir malware en las tiendas de aplicaciones
La aplicación móvil mencionada se distribuye en Google Play y en tiendas de aplicaciones de terceros. Para llegar a un público amplio y disimular sus actividades ilegales, imita los comportamientos de las aplicaciones de retoque fotográfico más populares. En realidad, se le han inyectado breves líneas de código que pasan fácilmente inadvertidas en los controles de seguridad de las tiendas.
Recopilación de credenciales de Facebook para corromper las cuentas
En cuanto los usuarios ejecutan la aplicación maliciosa, se abre una página de inicio de sesión de Facebook y no pueden utilizar la aplicación si no se conectan. Cuando lo hacen, su identificador y su contraseña se transmiten automáticamente a los ciberdelincuentes que hay detrás de la aplicación.
Los ciberdelincuentes utilizan las credenciales de Facebook para cometer fraudes financieros, enviar enlaces de phishing y difundir campañas de desinformación.
Conexiones a un dominio ruso
La aplicación Craftsart Cartoon Photo Tools establece conexiones con un dominio registrado en Rusia. Nuestras investigaciones muestran que ese dominio se utiliza desde hace 7 años, de forma intermitente, y ha estado conectado a múltiples aplicaciones móviles que estuvieron disponibles un tiempo en Google Play y después fueron eliminadas.
Para mantener una presencia en Google Play, el repackaging de aplicaciones móviles es una práctica corriente entre los ciberdelincuentes. Consiste en copiar el código de una aplicación y volver a publicarla con otro icono y otro nombre. A veces incluso hemos observado casos en los que el repackaging estaba totalmente automatizado.
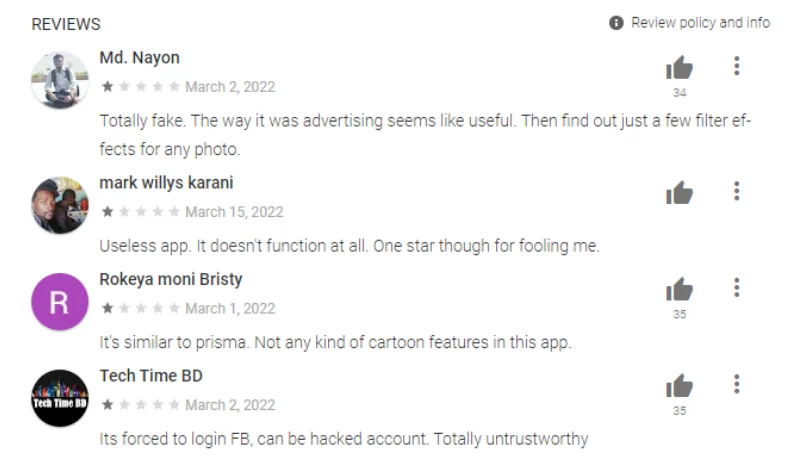
Opiniones dejadas por los usuarios de Craftsart Cartoon Photo Tools


