Mise à jour : Suite à notre communication avec l'équipe Google Play, l’application a finalement été retirée du store le 22 mars.
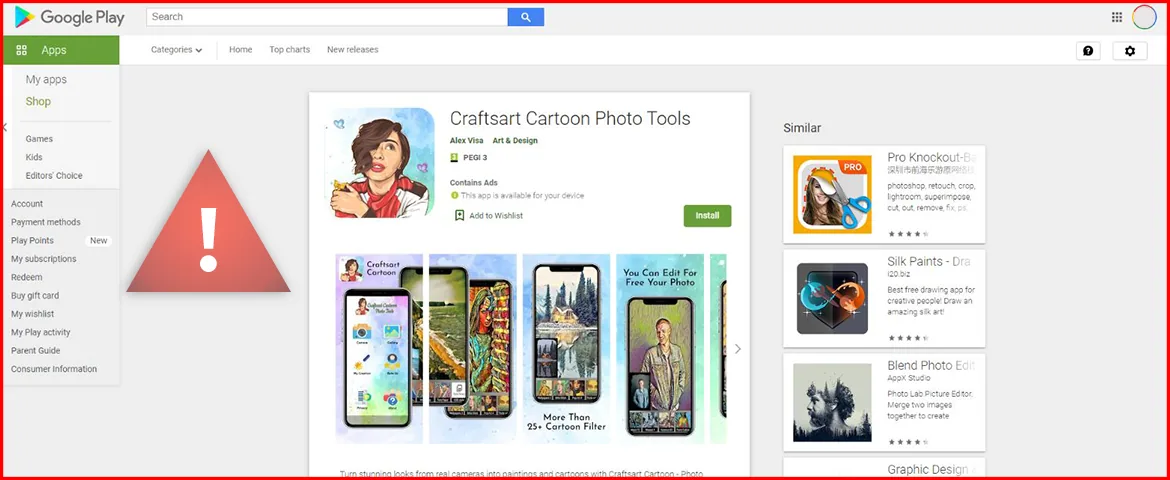
Pradeo a détecté une application mobile malveillante qui est actuellement distribuée sur Google Play et installée sur plus de 100 000 appareils.
L'application cache un spyware appelé Facestealer qui utilise une technique de social engineering pour voler des identifiants et mots de passe Facebook, elle établit ensuite des connexions vers un serveur russe. Les pirates qui exploitent l’application ont entièrement accès aux comptes Facebook de leurs victimes et à toutes les données qu'ils contiennent : cartes de crédit, conversations, recherches, etc. (voir la liste complète)
Nous avons alerté l'équipe Google Play de notre découverte et nous conseillons aux utilisateurs de cette application de la supprimer immédiatement.
Informations sur l’application
Craftsart Cartoon Photo Tools
https://play.google.com/store/apps/details?id=com.craftstoon.cartoonphoto
com.craftstoon.cartoonphoto
Version 1.0.1
Plus de 100 000 installations
Une astuce rodée pour introduire des malwares dans les magasins d'applications
L'application mobile susmentionnée est distribuée sur Google Play et sur des magasins d'applications tiers. Pour atteindre un large public et dissimuler ses activités illégales, elle imite les comportements des applications de retouche photo les plus populaires. En réalité, elle a été injectée avec de courtes lignes de code qui passent facilement inaperçues lors des contrôles de sécurité des stores.
Collecte d’identifiants Facebook pour corrompre les comptes
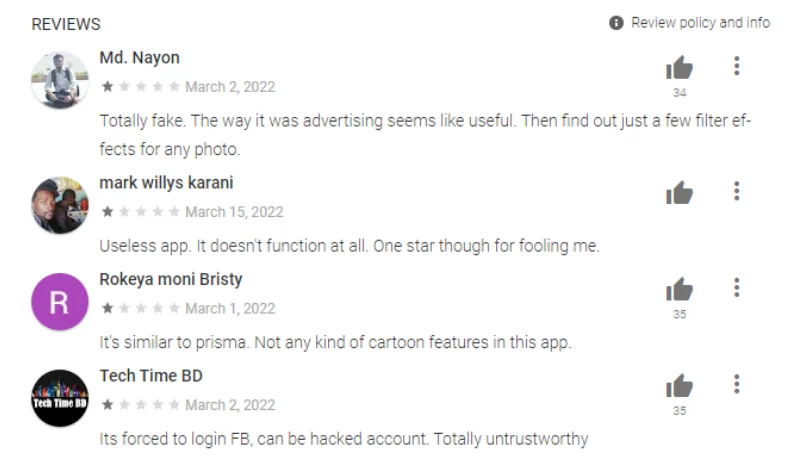
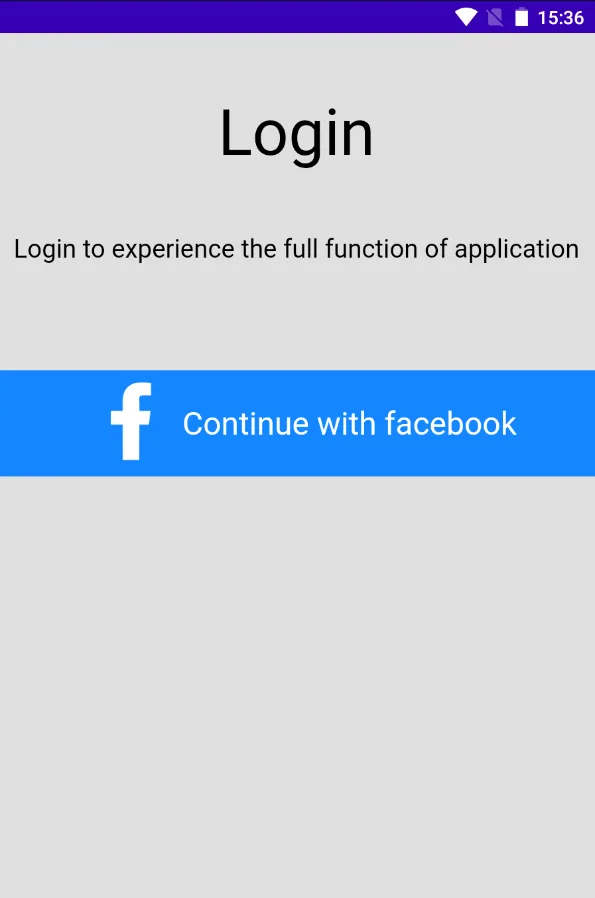
Dès que l'application malveillante est lancée par les utilisateurs, une page de connexion Facebook s'ouvre, et ils ne peuvent pas utiliser l'application s'ils ne se connectent pas. Lorsqu'ils le font, leur identifiant et leur mot de passe sont automatiquement transmis aux cybercriminels à l’origine de l'application.
Les identifiants Facebook sont utilisés par les cybercriminels pour commettre des fraudes financières, envoyer des liens de phishing et diffuser des campagnes de désinformation.
Connexions à un domaine russe
L'application Craftsart Cartoon Photo Tools établit des connexions à un domaine enregistré en Russie. Nos recherches montrent que ce domaine est utilisé depuis 7 ans, par intermittence, et a été connecté a de multiples applications mobiles qui ont été disponibles sur Google Play un moment puis supprimées.
Pour maintenir une présence sur Google Play, le repackaging d'applications mobiles est une pratique courante pour les cybercriminels. Il s'agit de copier le code d'une application et de la republier sous une autre icone et un autre nom. Parfois, nous avons même observé des cas dans lesquels le repackaging était entièrement automatisé.