Este artículo se actualiza con regularidad con nuevas aplicaciones móviles infectadas por el malware Joker que siguen disponibles para su descarga en Google Play. Siempre alertamos a Google de nuestros hallazgos.
Actualización: martes 5 de julio de 2022
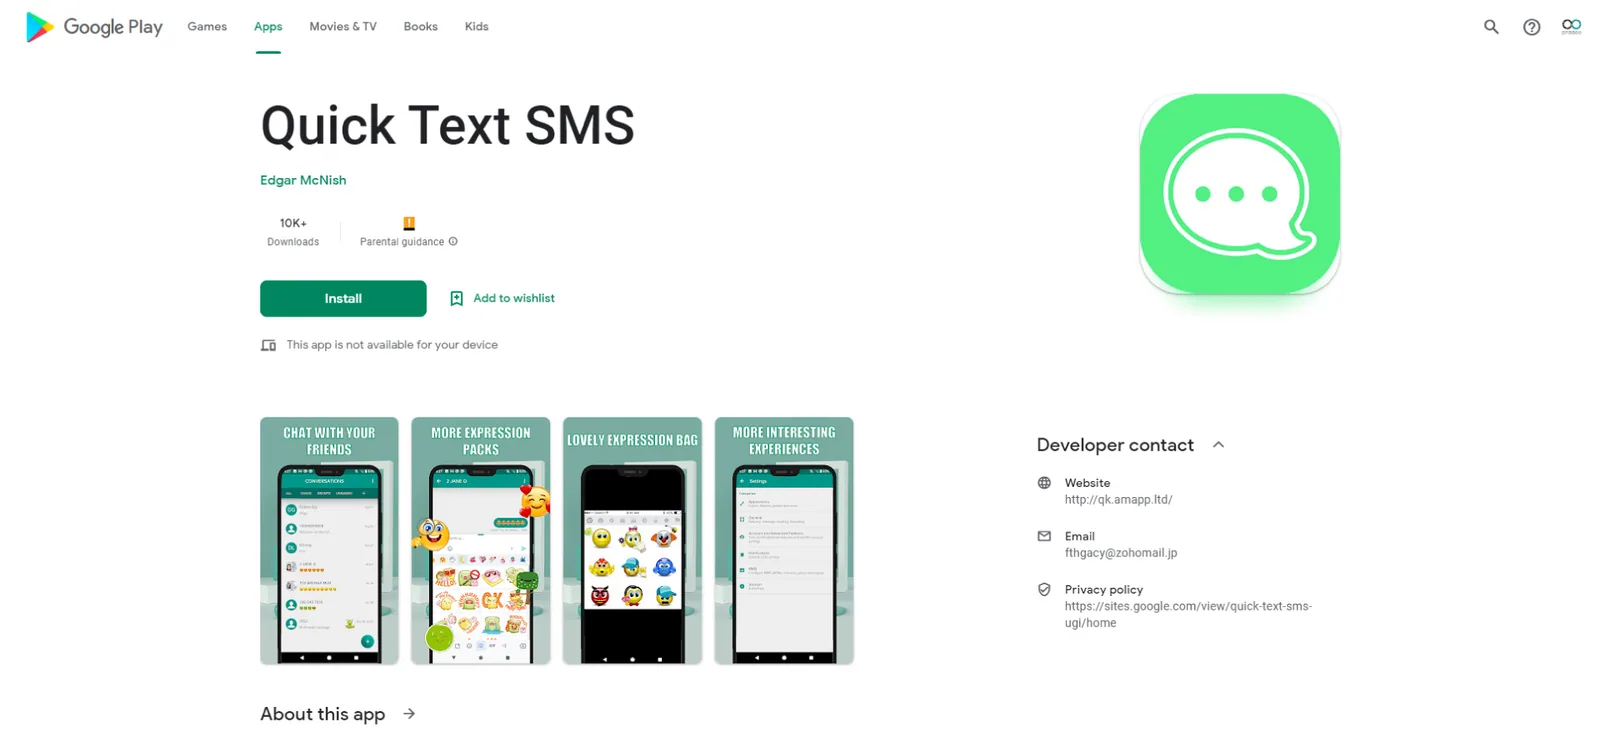
Pradeo acaba de identificar cuatro aplicaciones móviles Android infectadas por el malware Joker y que actúan también como dropper; dos de ellas siguen disponibles actualmente para su descarga en Google Play. En conjunto, han sido instaladas por más de 100 000 usuarios.
Joker se clasifica en la categoría fleeceware, ya que su actividad principal es suscribirse en secreto a servicios de pago o enviar SMS y realizar llamadas a números de tarificación especial sin que los usuarios lo sepan. Utilizando el mínimo código posible y disimulándolo con cuidado, Joker genera una huella muy discreta que puede ser difícil de detectar. En los tres últimos años, el malware se ha encontrado oculto en miles de aplicaciones.
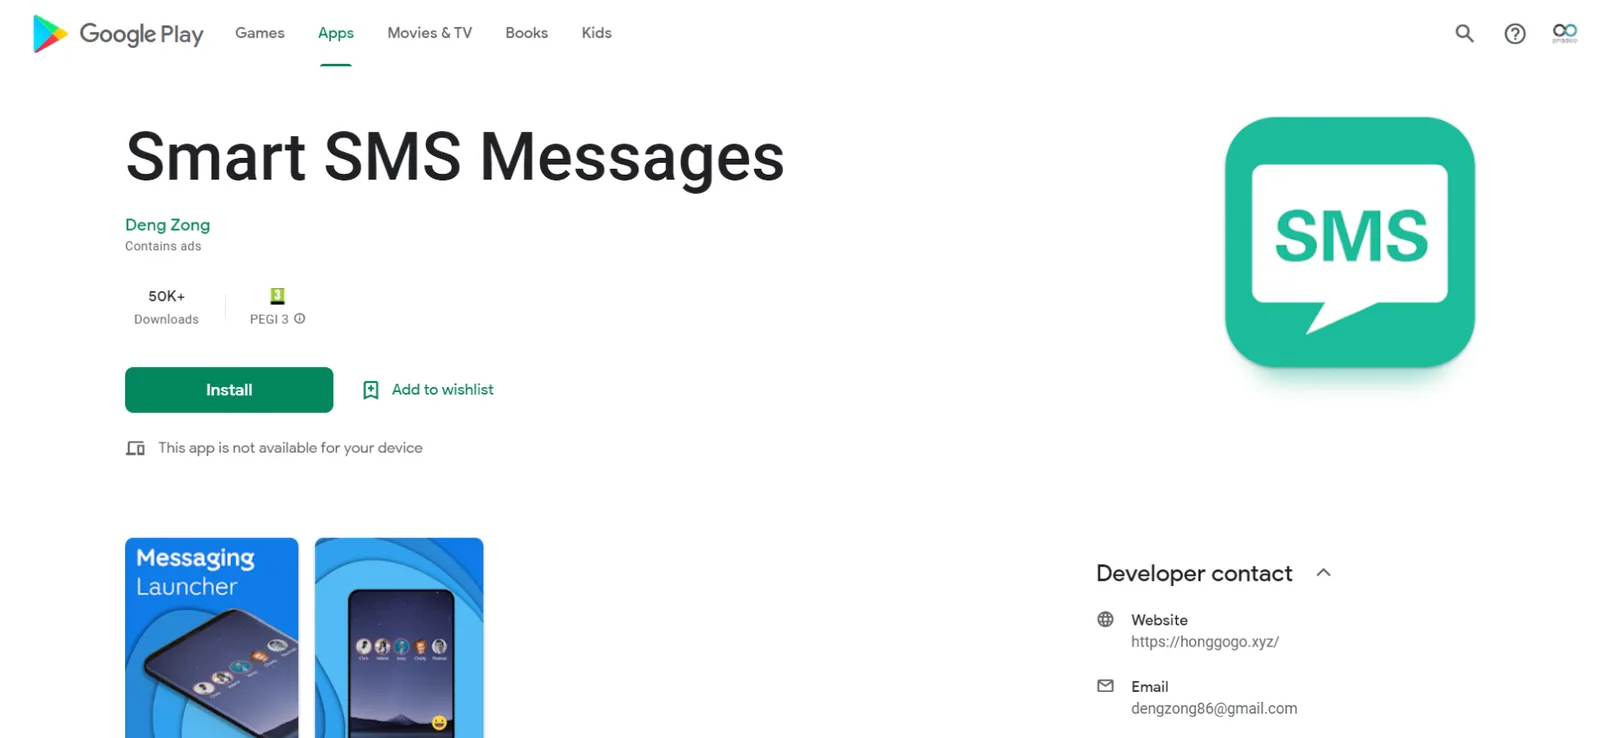
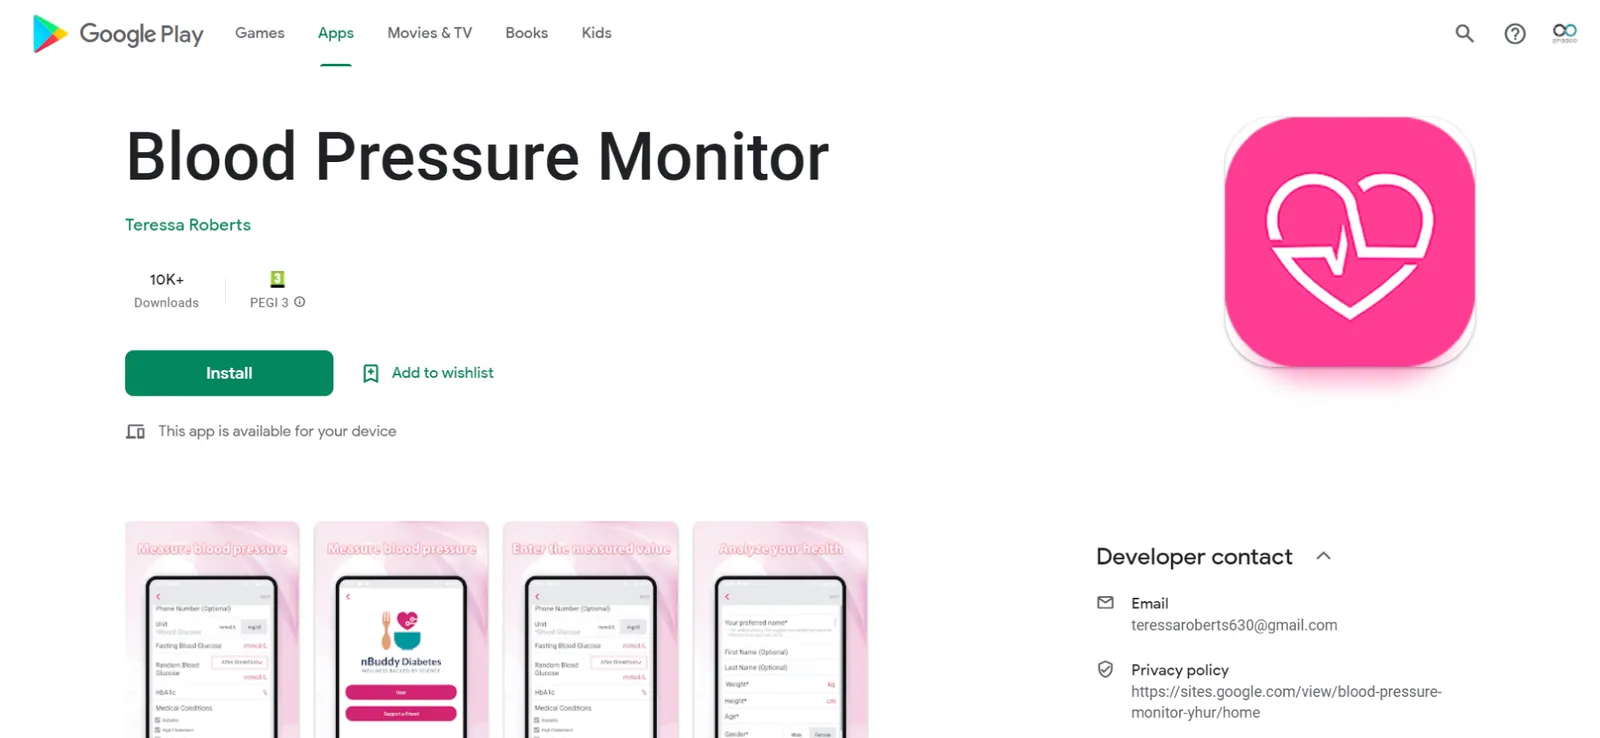
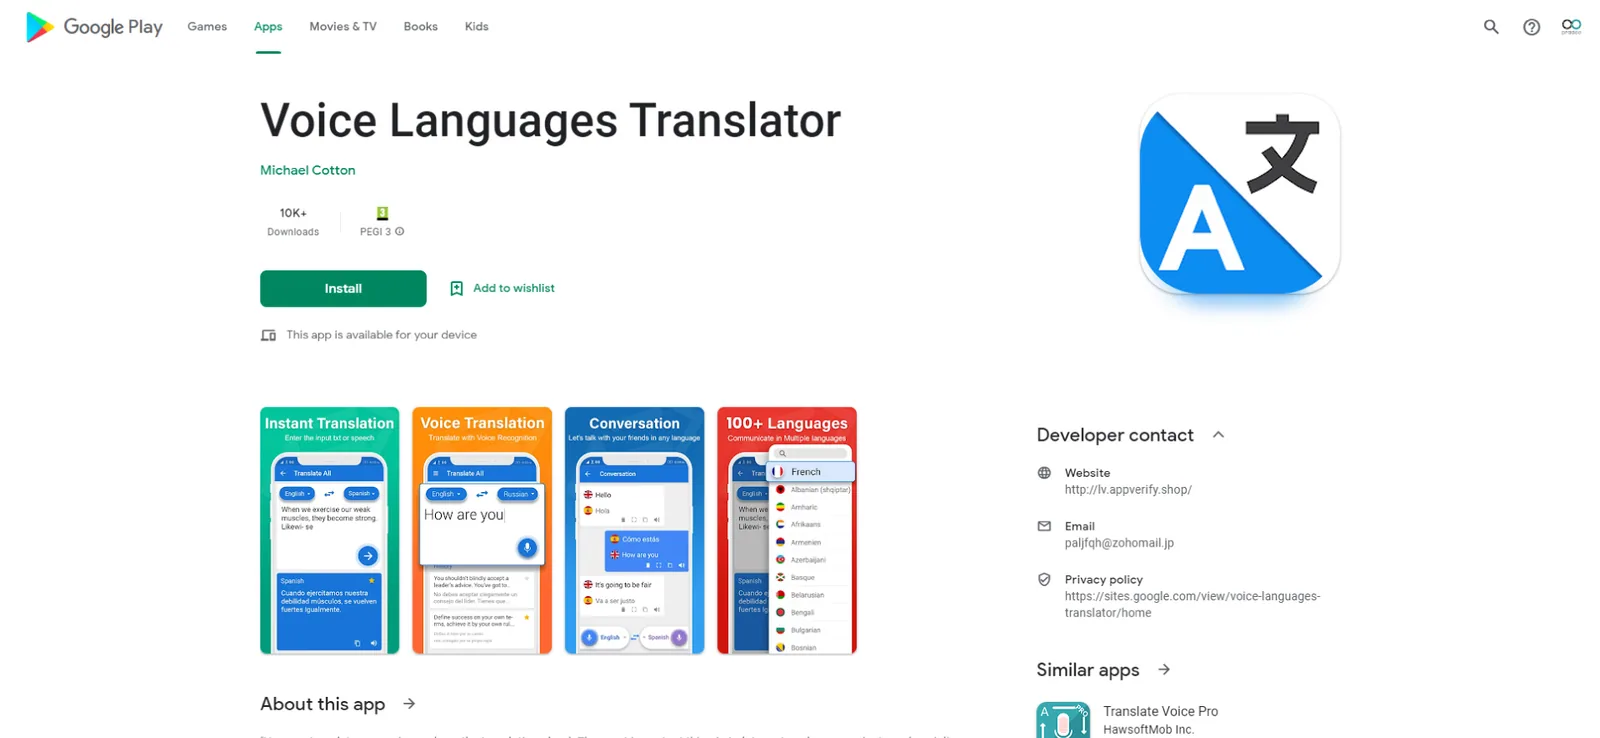
Se aconseja a los usuarios que eliminen de inmediato estas aplicaciones de sus móviles para no ser víctimas de fraude:
Versión: 1.3.2 | Instalaciones: 50 000+ |
Versión: 1.3.238 | Instalaciones: 10 000+ |
Versión: 2.0 | Instalaciones: 10 000+ |
Versión: 2.0 | Instalaciones: 10 000+ |
¿Cómo funciona el malware?
Nuestro análisis de las aplicaciones anteriores muestra que utilizan diversos mecanismos para cometer fraudes, realizando compras in-app o enviando SMS a números de tarificación especial.
Para eludir los protocolos de autenticación de dos factores durante las compras in-app, Smart SMS Messages y Blood Pressure Monitor interceptan las contraseñas de un solo uso. Para ello, la primera simplemente lee los SMS y hace capturas de pantalla; la segunda intercepta el contenido de las notificaciones. Las víctimas solo se dan cuenta del fraude cuando reciben su factura de teléfono móvil, potencialmente semanas después de que el pirateo haya comenzado.
Otro punto en común de estas aplicaciones: todas son capaces de instalar programas en los móviles de los usuarios, convirtiéndose así en dropper para transmitir potencialmente software malicioso aún más peligroso.
Al observar más de cerca estas cuatro aplicaciones, hemos advertido elementos recurrentes en el malware de Google Play que podrían ayudar a los usuarios a anticipar su naturaleza malintencionada. En primer lugar, las cuentas de sus desarrolladores solo tienen una aplicación. En general, una vez que son expulsados de la tienda, simplemente crean otras. En segundo lugar, las políticas de privacidad de estas apps son muy cortas, a menudo copiadas y pegadas, nunca revelan todo el alcance de las actividades que las aplicaciones pueden efectuar y están alojadas en un Google Doc o un Google Site. Por último, estas aplicaciones nunca están vinculadas a un nombre de empresa ni a un sitio web.
Aplicaciones infectadas anteriormente
Beautiful Themed Keyboard
Paquete: com.expression.kept.current.keyboardthemes
Versión: 3.6
Instalaciones: 5000+
All Wallpaper Messenger
Paquete: com.estarpro.liteSMS
Versión: 2.2.0
Instalaciones: 100 000+
Angina Reports
Paquete: com.anbackward.reportsanginahealthy
Versión: 1.05.20
Instalaciones: 5000+
Moon Horoscope
Paquete: com.hearite.moonhoroscope
Versión: 51.5
Instalaciones: 10 000+
Color Message
Paquete: com.guo.smscolor.amessage
Versión: 3.1
Instalaciones: 100 000+
Safety AppLock
Paquete: applock.safety.protect.apps
Versión: 6.5
Instalaciones: 10 000+
Convenient Scanner 2
Paquete: com.convenient.scanner.tb
Versión: 14.0.4
Instalaciones: 100 000+
Push Message-Texting&SMS
Paquete: sms.pushmessage.messaging
Versión: 4.13
Instalaciones: 10 000+
Emoji Wallpaper
Paquete: tw.hdwallpaperthemes.emoji.wallpaper
Versión: 14.3
Instalaciones: 10 000+
Separate Doc Scanner
Paquete: sk.pdf.separatedoc.scanner
Versión: 2.0.74
Instalaciones: 50 000+
Fingertip GameBox
Paquete: com.theone.finger.games
Versión: 3.0.7
Instalaciones: 1000+


