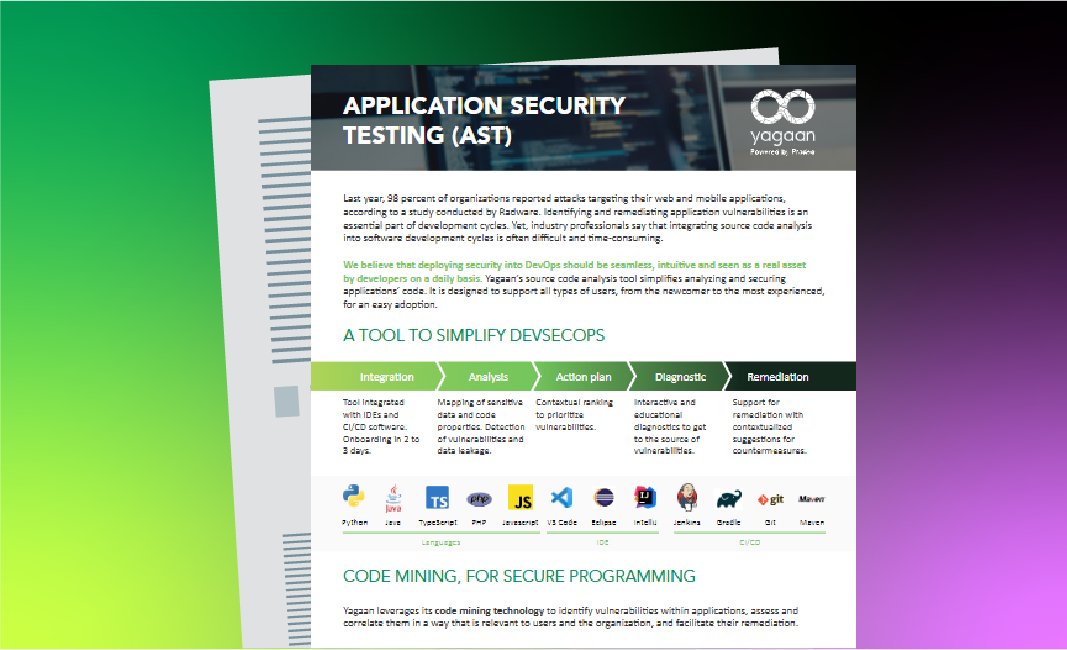
El año pasado, el 98 % de las organizaciones declararon haber sufrido ataques contra sus aplicaciones web y móviles, según un estudio de Radware. Identificar y corregir las vulnerabilidades aplicativas se ha convertido en un elemento esencial de los ciclos de desarrollo. Sin embargo, los profesionales del sector reconocen que integrar el análisis del código fuente en esos ciclos sigue siendo a menudo complejo y costoso en tiempo.
Creemos que el despliegue de la seguridad en las operaciones DevOps debe ser fluido, intuitivo y percibido por los desarrolladores como una ventaja real en su día a día. La herramienta de análisis de código fuente de Pradeo simplifica la detección y corrección de vulnerabilidades. Diseñada para acompañar tanto a quienes empiezan como a los expertos, favorece una adopción rápida y eficaz.