Notre équipe a découvert une campagne d'attaque mobile avancée qui utilise l’hameçonnage (phishing) pour voler les informations de carte bancaire des victimes et les infecter avec un malware qui se fait passer pour l'application Google Chrome d'Android. Le malware propage la campagne en utilisant les terminaux des victimes comme vecteur pour envoyer des milliers de SMS de phishing. Les chercheurs de Pradeo l'ont qualifié de Smishing Trojan.
En combinant une technique de phishing, un malware pour se propager activement, et des méthodes pour contourner les solutions de sécurité, cette campagne est particulièrement dangereuse. A la vitesse à laquelle elle se propage, nous évaluons qu’elle a déjà ciblé des centaines de milliers de personnes au cours des dernières semaines.
Un nouveau mécanisme d'infection sophistiqué
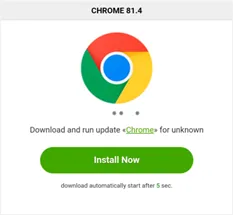
Un SMS demande aux victimes de payer des frais de douane pour débloquer la livraison d'un colis. Lorsqu'elles ouvrent le lien, elles sont d'abord incitées à mettre à jour leur application Chrome, mais la prétendue mise à jour est un malware. Ensuite, elles sont amenées à payer une petite somme (généralement 1 ou 2 euros au maximum). Le cybercriminel à l'origine de cette attaque met alors la main sur les données de la carte bancaire des victimes.
Indépendamment, une fois installée, la fausse application Chrome envoie jusqu'à 2000 SMS par semaine depuis les terminaux de ses victimes, tous les jours pendant 2 ou 3 heures, vers des numéros de téléphone aléatoires qui semblent se suivre. Ce mécanisme assure la propagation de la campagne d'attaque.
Pour ne pas être détecté, le malware se camoufle sur les terminaux mobiles en utilisant l'icône et le nom de l'application officielle Chrome, mais son nom de paquet, sa signature et sa version n'ont rien à voir avec l'application officielle.
Pour les victimes, une fraude bancaire et des factures téléphoniques massives peuvent s'ensuivre.
Une combinaison de techniques pour contourner la détection des solutions de cybersécurité
Le cybercriminel à l'origine de cette campagne fait tout pour rester sous le radar des solutions de sécurité mobile.
Tout d'abord, il utilise les numéros de téléphone de ses victimes pour envoyer les SMS de phishing, s'assurant ainsi qu'ils ne sont pas bloqués par le filtre anti-spam des applications de messagerie.
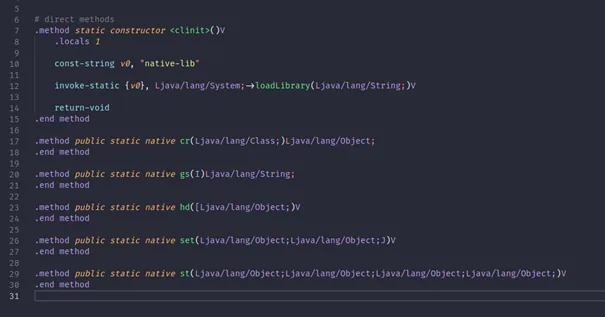
Deuxièmement, le malware utilise des techniques d'obfuscation et appelle du code externe pour dissimuler ses comportements malveillants, échappant ainsi à la plupart des systèmes de détection des menaces.
Troisièmement, dès que l’appli malveillante est identifiée et référencée par la plupart des antivirus, le cybercriminel la repackage simplement avec une nouvelle signature pour repasser sous le radar.
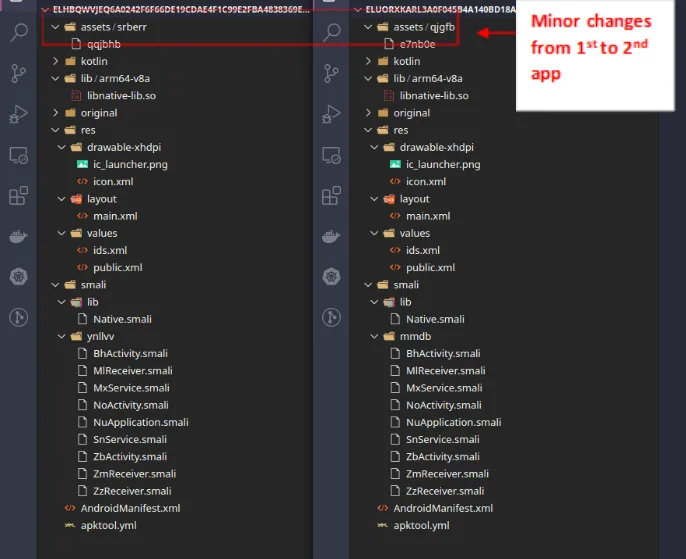
Le moteur de Pradeo a déjà identifié deux fausses applications Chrome faisant partie de cette campagne. En comparant les deux applications, nous constatons qu'elles sont identiques à 99%, avec seulement quelques noms de fichiers qui semblent avoir été modifiés aléatoirement, et d'autre part leur poids est le même.

Meilleures pratiques pour déjouer l'attaque
Les utilisateurs ne devraient jamais fournir les détails de leur carte bancaire lorsqu'ils sont demandés par un expéditeur inconnu. S'ils ne sont pas sûrs de la source de la demande, ils devraient consulter la livraison de leur colis avec le numéro de suivi fourni par le transporteur, sur l'application ou le site web officiel. En outre, ils devraient exclusivement télécharger des applications à partir des magasins officiels (Google Play sur Android et l'Apple store sur iOS) et toujours les mettre à jour à partir de ces derniers.
L’application de sécurité mobile Pradeo Security protège les utilisateurs contre cette campagne d'attaque :
- Avec l’antiphishing, elle empêche la navigation sur les sites web malveillants.
- Avec le blocage des malwares, elle prévient les activités malveillantes et frauduleuses.