Nuestro equipo ha descubierto una campaña de ataque móvil avanzada que utiliza el phishing para robar la información de la tarjeta bancaria de las víctimas e infectarlas con un malware que se hace pasar por la aplicación Google Chrome de Android. El malware propaga la campaña utilizando los terminales de las víctimas como vector para enviar miles de SMS de phishing. Los investigadores de Pradeo lo han calificado de Smishing Trojan.
Al combinar una técnica de phishing, un malware para propagarse activamente y métodos para eludir las soluciones de seguridad, esta campaña resulta especialmente peligrosa. A la velocidad a la que se propaga, estimamos que ya ha alcanzado a cientos de miles de personas en las últimas semanas.
Un nuevo mecanismo de infección sofisticado
Un SMS pide a las víctimas que paguen gastos de aduana para desbloquear la entrega de un paquete. Cuando abren el enlace, primero se les incita a actualizar su aplicación Chrome, pero la supuesta actualización es un malware. Después se les induce a pagar una pequeña suma (generalmente 1 o 2 euros como máximo). El ciberdelincuente que está detrás del ataque se hace entonces con los datos de la tarjeta bancaria de las víctimas.
De forma independiente, una vez instalada, la falsa aplicación Chrome envía hasta 2000 SMS por semana desde los terminales de sus víctimas, todos los días durante 2 o 3 horas, a números de teléfono aleatorios que parecen consecutivos. Este mecanismo asegura la propagación de la campaña de ataque.
Para no ser detectado, el malware se camufla en los terminales móviles utilizando el icono y el nombre de la aplicación oficial Chrome, pero su nombre de paquete, su firma y su versión no tienen nada que ver con la aplicación oficial.
Para las víctimas, pueden seguirse un fraude bancario y facturas telefónicas enormes.
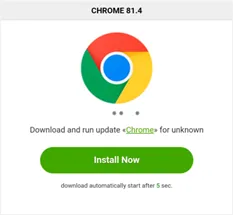
Mensaje que incita a los usuarios a instalar una falsa aplicación Chrome
Una combinación de técnicas para eludir la detección de las soluciones de ciberseguridad
El ciberdelincuente que está detrás de esta campaña hace todo lo posible por mantenerse bajo el radar de las soluciones de seguridad móvil.
En primer lugar, utiliza los números de teléfono de sus víctimas para enviar los SMS de phishing, asegurándose así de que no los bloquee el filtro antispam de las aplicaciones de mensajería.
En segundo lugar, el malware utiliza técnicas de ofuscación y llama a código externo para disimular sus comportamientos maliciosos, escapando así a la mayoría de los sistemas de detección de amenazas.
En tercer lugar, en cuanto la app maliciosa es identificada y referenciada por la mayoría de los antivirus, el ciberdelincuente simplemente la vuelve a empaquetar con una nueva firma para volver a pasar bajo el radar.
El motor de Pradeo ya ha identificado dos falsas aplicaciones Chrome pertenecientes a esta campaña. Al comparar ambas aplicaciones constatamos que son idénticas en un 99 %, con solo algunos nombres de archivo que parecen haberse modificado aleatoriamente, y además su peso es el mismo.
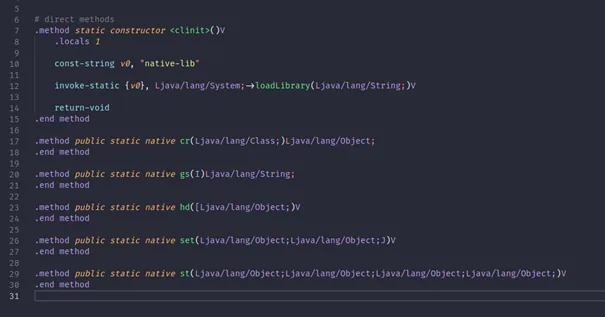
Programación nativa para disimular actividades maliciosas, identificada en las dos falsas apps de Chrome
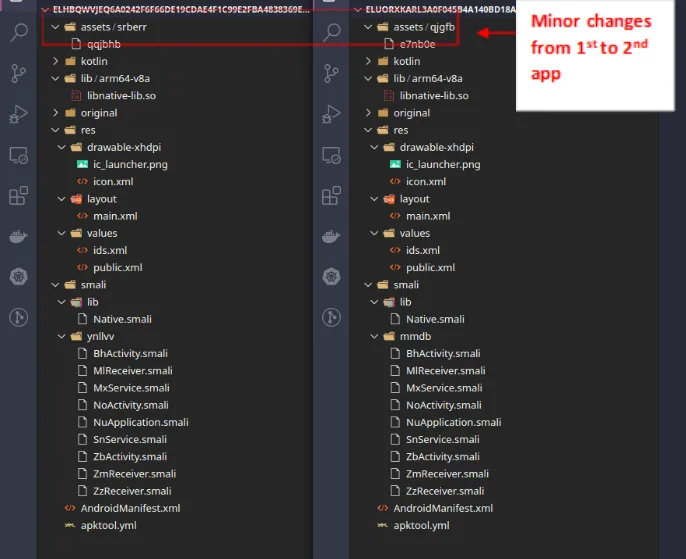
Comparación de las carpetas y archivos de las dos aplicaciones

Comparación del peso de las dos aplicaciones
Buenas prácticas para frustrar el ataque
Los usuarios nunca deberían facilitar los datos de su tarjeta bancaria cuando los solicita un remitente desconocido. Si no están seguros del origen de la solicitud, deberían consultar la entrega de su paquete con el número de seguimiento facilitado por el transportista, en la aplicación o el sitio web oficial. Además, deberían descargar aplicaciones exclusivamente desde las tiendas oficiales (Google Play en Android y la App Store en iOS) y actualizarlas siempre desde ellas.
La aplicación de seguridad móvil Pradeo Security protege a los usuarios frente a esta campaña de ataque:
- Con el antiphishing, impide la navegación por sitios web maliciosos.
- Con el bloqueo de malware, previene las actividades maliciosas y fraudulentas.


